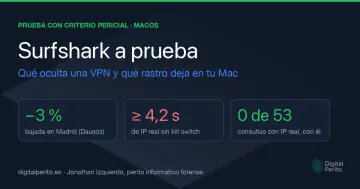
Surfshark a prueba: oculta tu IP, no tu rastro
21 nov 2026
Probamos Surfshark en un Mac con las preguntas de un perito: si se ve tu IP real, qué queda en el equipo y quién podría identificarte detrás de una VPN.
El blog reúne análisis forense digital aplicado: cómo preservar y presentar evidencia con validez judicial, errores a evitar y técnicas profesionales en mensajería, nube e IoT. Cada artículo está orientado a la práctica, alineado con cadena de custodia y estándares reconocidos, para apoyar a abogados y equipos técnicos en casos reales.
Ver artículos de Peritaje ForenseProbamos Surfshark en un Mac con las preguntas de un perito: si se ve tu IP real, qué queda en el equipo y quién podría identificarte detrás de una VPN.

Cómo certificar correos corporativos, Slack y Teams como prueba en juicio social. Test Barbulescu, LOPDGDD art. 87-91 y jurisprudencia STS 2025-2026.

Cómo afecta el Reglamento UE 2022/2554 (DORA) a la cadena de custodia digital en banca y fintech. Plazos 4h/72h/1m del PIR, RoI/REGIS como prueba, contraperitaje del expediente y reclamación civil del cliente.

Qué exige el art. 248 CP para que una conducta sea estafa, qué hacer en las primeras 24 h tras descubrirla, cómo denunciar en GDT/BCIT y cuándo el peritaje informático es decisivo para reclamar.

ADB activado convierte tu Android en un terminal abierto a extracción forense, stalkerware y exfiltración. Vectores de riesgo, cómo verificar si está activo y cómo endurecer el dispositivo.

8 errores típicos en presentación de WhatsApp como prueba + 8 argumentos técnico-procesales para impugnar el dictamen pericial contrario. Guía práctica para abogados.