· Jonathan Izquierdo · Ciberseguridad ·
Surfshark a prueba: oculta tu IP, no tu rastro
Probamos Surfshark en un Mac con las preguntas de un perito: si se ve tu IP real, qué queda en el equipo y quién podría identificarte detrás de una VPN.
Calcula tu peritaje
Presupuesto orientativo en 2 minutos. Sin compromiso, datos confidenciales.
Presupuesto orientativo →Una VPN cambia la dirección IP con la que te ven las webs. No borra lo que queda en tu ordenador ni lo que sabe de ti la empresa que te la vende. Probamos Surfshark en un Mac con las preguntas que haría un perito. Con la conexión estable no detectamos fugas. Pero con la configuración de fábrica, en un cambio de servidor, la IP real salió a internet durante al menos 4,2 segundos, y la app guardó en el equipo un registro de cada sesión: desde qué ciudad y proveedor, a qué servidor y a qué hora.
Contenido patrocinado
Surfshark nos cedió una licencia de dos años para esta prueba y revisa el texto antes de publicarse; solo aceptamos correcciones de datos. Las pruebas se hicieron para este artículo, no en casos reales; las conclusiones son nuestras, no cobramos comisión y los enlaces a Surfshark van marcados como patrocinados.
Lo esencial, según para qué la necesites
En 30 segundos
- Si la usas o vas a contratarla: sí, es una opción válida, pero activa el kill switch, el corte automático de internet si la VPN se cae. En la versión que probamos viene desactivado, y sin él la IP real salió en un cambio de servidor. La bajada apenas cae en Europa; la subida, bastante más.
- Si eres abogado y la otra parte usó una VPN: la IP de la VPN casi nunca identifica a nadie, pero hay otras tres fuentes que sí pueden hacerlo. Te las explicamos justo debajo.
- Si vas a aportar capturas o tienes un equipo con pruebas: haz las capturas sin VPN o deja constancia de que la tenías, y no cierres ni desinstales nada en el equipo que contiene las pruebas.
- Si tu empresa la usa: protege el tráfico en redes ajenas, como la Wi-Fi de un hotel. No protege la información que queda en el portátil.
¿Se puede identificar a quien actúa detrás de una VPN?
La IP de la VPN casi nunca identifica a nadie por sí sola. Lo que identifica suele estar en otros tres sitios, y por eso que alguien usara una VPN no cierra un caso:
- El servicio donde ocurrió el hecho (la red social, el banco, el correo) ve la IP de Surfshark, pero también la cuenta con la que se entró, la hora y el dispositivo. Y ve la IP real si la VPN se corta un instante, como ocurrió en nuestra prueba.
- Surfshark. Según su política de privacidad, no guarda la actividad en internet y elimina dentro de los 15 minutos siguientes al fin de la sesión la IP y la hora de conexión. Sí conserva los datos de cuenta y de pago (correo, fecha de alta, importe y parte del número de tarjeta) mientras la suscripción está activa y hasta dos años después del último inicio de sesión. Quien trata esos datos es Surfshark B.V., una sociedad neerlandesa que declara actuar conforme al RGPD, aunque el contrato con el usuario se rija por la ley de las Islas Vírgenes Británicas.
- El propio equipo. Es donde más queda, y lo detallamos en el siguiente apartado.
¿Quién puede pedir esos datos? En un procedimiento penal, la identificación a partir de una IP la solicita la Policía Judicial al juez de instrucción, que la requiere a los prestadores obligados a colaborar (art. 588 ter k de la LECrim). Un perito no tiene esa facultad. Su trabajo es señalar qué fuentes existen, ayudar a preservarlas y analizar lo que se obtenga. Para hacerse una idea de la cooperación de Surfshark, su informe de transparencia de julio a septiembre de 2026 recoge 23 consultas de organismos públicos, ninguna orden judicial y 309.186 avisos de derechos de autor, y afirma que ninguna petición terminó en la entrega de datos sobre la actividad en internet de sus usuarios.
¿Qué rastro deja Surfshark en el ordenador?
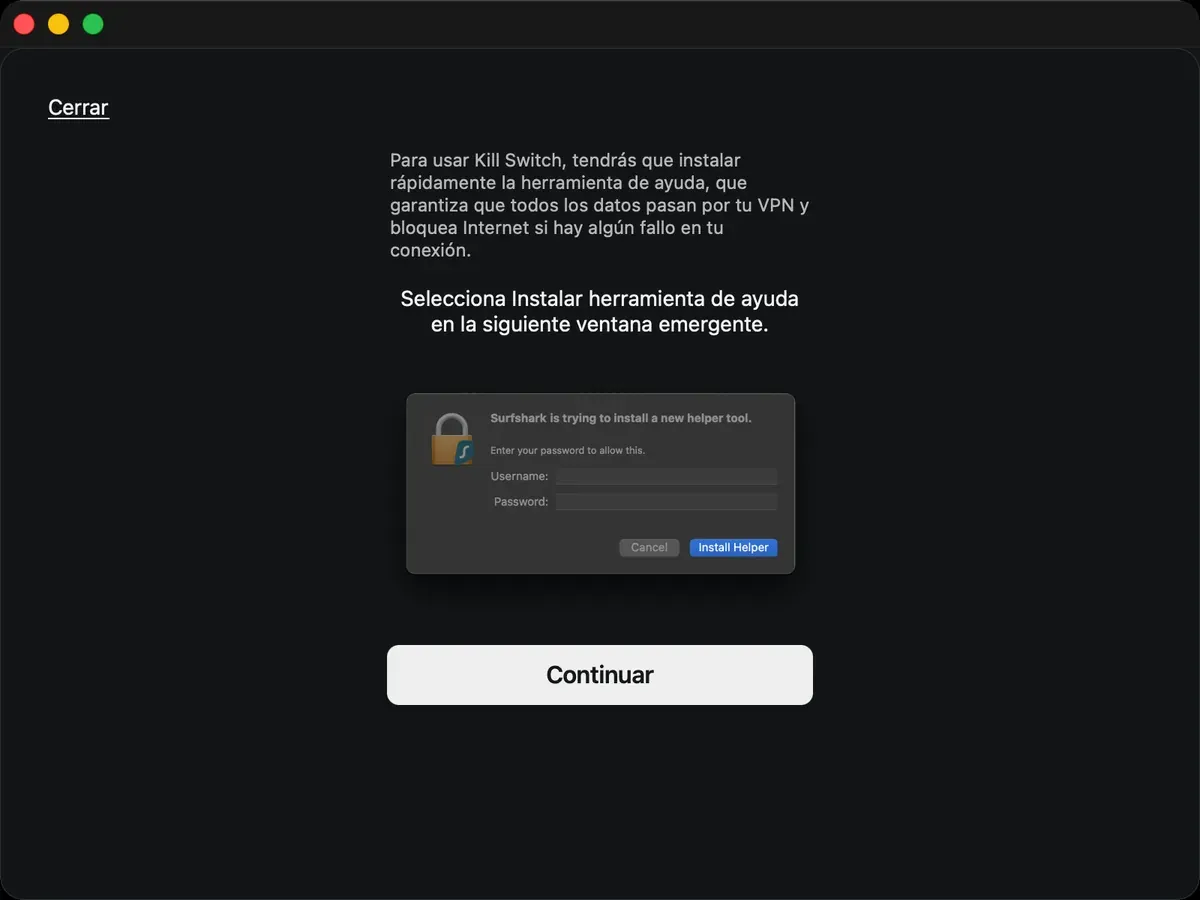
«Sin registros» se refiere a los servidores de Surfshark, no a tu equipo. La propia app lo dice, sin pretenderlo, en la pantalla en la que pide permiso para instalarse:
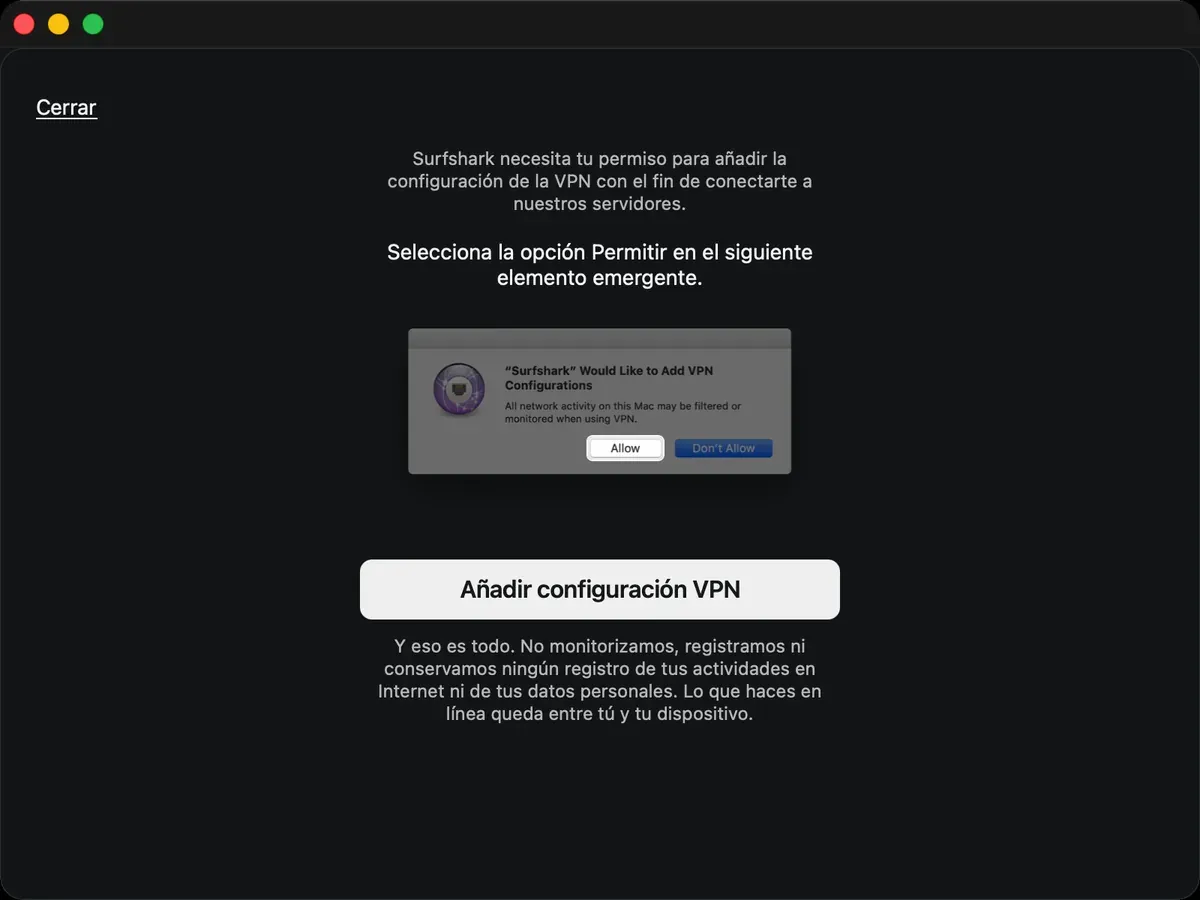
«Lo que haces en línea queda entre tú y tu dispositivo.» En el dispositivo, efectivamente, queda. Comparamos el Mac antes de instalar la app y después de usarla, y esto es lo que apareció:
| Qué queda | Qué le dice a un perito |
|---|---|
| La aplicación, firmada por SURFSHARK LTD | Que Surfshark estaba instalada y qué versión |
| Un registro de cada sesión de VPN | Cuándo se conectó el equipo, desde qué ciudad y proveedor, a qué servidor y con qué ajustes |
| Un registro de eventos de la app | Cada conexión, desconexión e inicio de sesión, con su hora |
| Tres entradas en el llavero de macOS | Que se inició sesión con una cuenta de Surfshark |
| Una extensión del sistema y una configuración VPN | Que la VPN llegó a autorizarse en el equipo |
| Un auxiliar con permisos de administrador | Que se instaló el componente que usa el kill switch |
El registro de cada sesión
Este es un extracto real de la primera conexión de la prueba, tal como la app lo guarda en su carpeta de registros (logs/vpnStats/):
{
  "connect_intent_trigger": "quick_connect",
  "connect_intent_ts": 1794828620641,
  "connected_protocol": "dausos",
  "connected_ts": 1794828706821,
  "device_model": "MacBookPro18,4",
  "device_os_version": "26.7.1",
  "disconnect_intent_trigger": "protocol_change",
  "disconnect_intent_ts": 1794829029418,
  "session_killswitch": false,
  "source_city": "Jaén",
  "source_isp": "Red de servicios IP",
  "source_region": "Andalusia",
  "vpn_exit_server_hostname": "es-mad.prod.surfshark.com",
  "vpn_exit_server_ip": "84.17.62.164"
}
Desde qué ciudad, región y proveedor se conectó el equipo, a qué servidor y con qué IP de salida, con qué protocolo, si el kill switch estaba activo y cuándo se pidió conectar y desconectar. Las cinco sesiones de la prueba quedaron registradas. La IP real del equipo, en cambio, no aparece en texto plano en los ficheros de la app que revisamos.
Un detalle útil para quien analice estos ficheros: las marcas del registro de sesiones están en hora universal (11:30:20 UTC para esa conexión), mientras que el registro de eventos de la app apunta la hora local sin indicar la zona (12:30:20). Cruzar los dos permite fijar el desfase horario del equipo, que es lo primero que hay que resolver antes de comparar con cualquier otra fuente.
Qué puede demostrar ese rastro, y qué no
Es un indicio valioso, pero no una prueba que se sostenga por sí sola. Un contraperito preguntaría, con razón:
- ¿Pudo modificarse? Los ficheros están en la carpeta del usuario, que puede editarlos o borrarlos. Necesitan corroboración y una adquisición con cadena de custodia. El hash acredita que un fichero no ha cambiado desde que se adquirió; no dice quién lo generó ni si lo que cuenta es cierto.
- ¿Qué significa cada dato? La ciudad la declara la app y no sabemos de dónde la obtiene: si sale de la geolocalización de la IP, es una estimación. Un registro de «intento de desconexión» no acredita la desconexión efectiva. Y la precisión al milisegundo no garantiza que el reloj del equipo estuviera en hora.
- ¿Quién estaba delante? El registro sitúa una sesión en un equipo y una cuenta de usuario, no a una persona.
- ¿Y si no hay registros? Que falten tampoco demuestra que no se usara la VPN.
Y una consecuencia práctica: la app escribe en esos registros mientras está abierta. En la prueba creó ficheros nuevos al arrancar y al iniciar cada sesión, así que abrirla en el equipo que se va a examinar ya altera el rastro. Primero se adquiere y después se analiza.
Este registro también sirve para defenderse. Si en el historial de accesos de tu correo o de tu banco aparece una conexión «desde Alemania» y usabas una VPN, antes de dar por hecho que alguien ha entrado en tu cuenta conviene comprobar si esa IP era la de tu propia sesión: el registro guarda la IP de salida y la hora de cada conexión.
No comprobamos si estos registros salen del equipo, cuánto tiempo se conservan ni qué queda al desinstalar la app. La analítica aparece desactivada en sus preferencias, pero no capturamos su tráfico, así que no podemos afirmarlo. Si tienes delante un equipo con una VPN y necesitas saber qué se puede acreditar, eso es lo que resuelve un análisis forense digital.
¿Se ve mi IP real con Surfshark conectada?
Con la conexión estable, no: ni por DNS ni por WebRTC. En un cambio de servidor con la configuración de fábrica, sí, durante al menos 4,2 segundos.
Con la VPN conectada, los servidores DNS que vieron los servicios externos fueron siempre los de Surfshark, en las cinco conexiones probadas, y la prueba de WebRTC del navegador, una vía habitual de fuga, devolvió la IP de Surfshark (esta la hicimos con el servidor de Madrid). La fuga por IPv6 no pudimos comprobarla: la línea de la prueba no tiene IPv6.
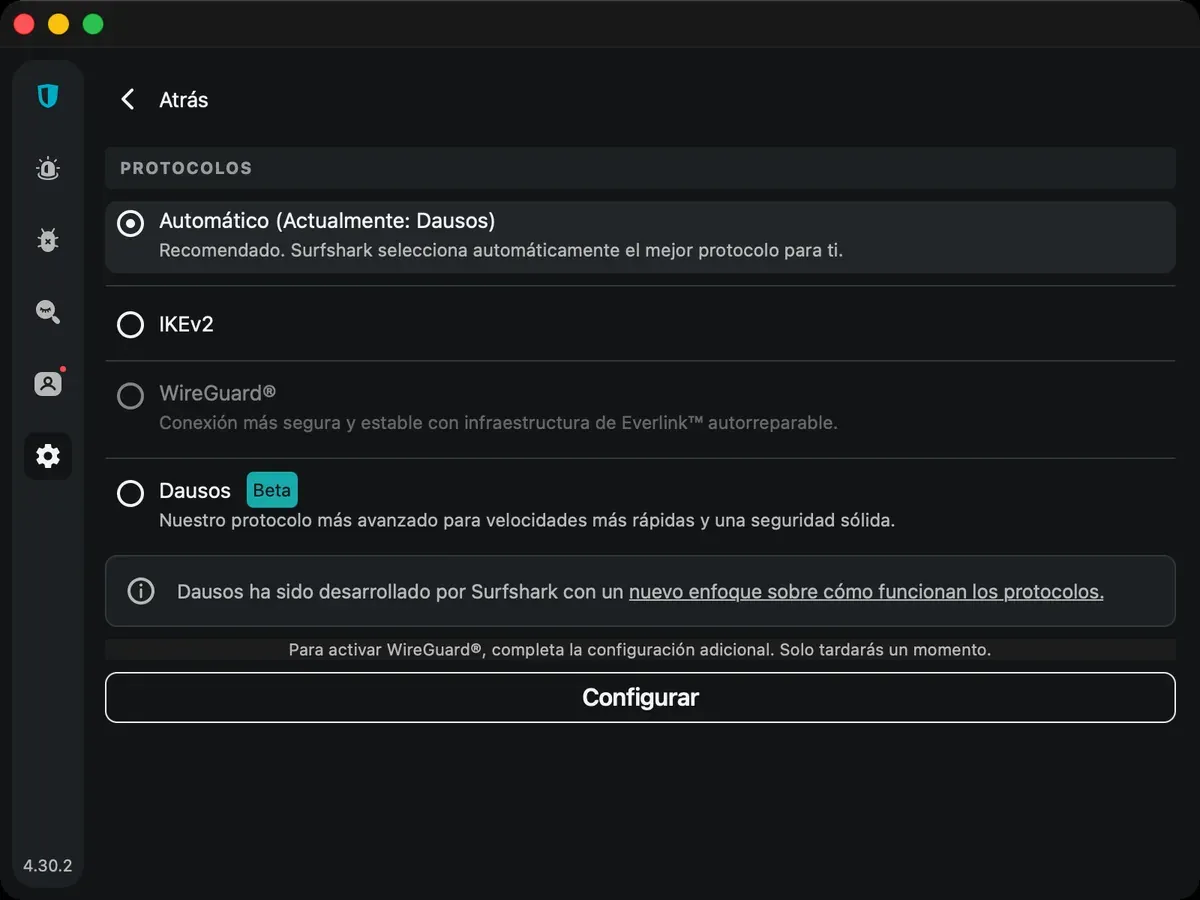
El riesgo está en los cambios. Al pasar de un servidor a otro, la app desconecta un instante, y ella misma lo avisa: «Tendremos que desconectarte un momento». Eso es justo lo que vigila el kill switch. En la versión 4.30.2 que probamos viene desactivado y marcado como «Beta»:
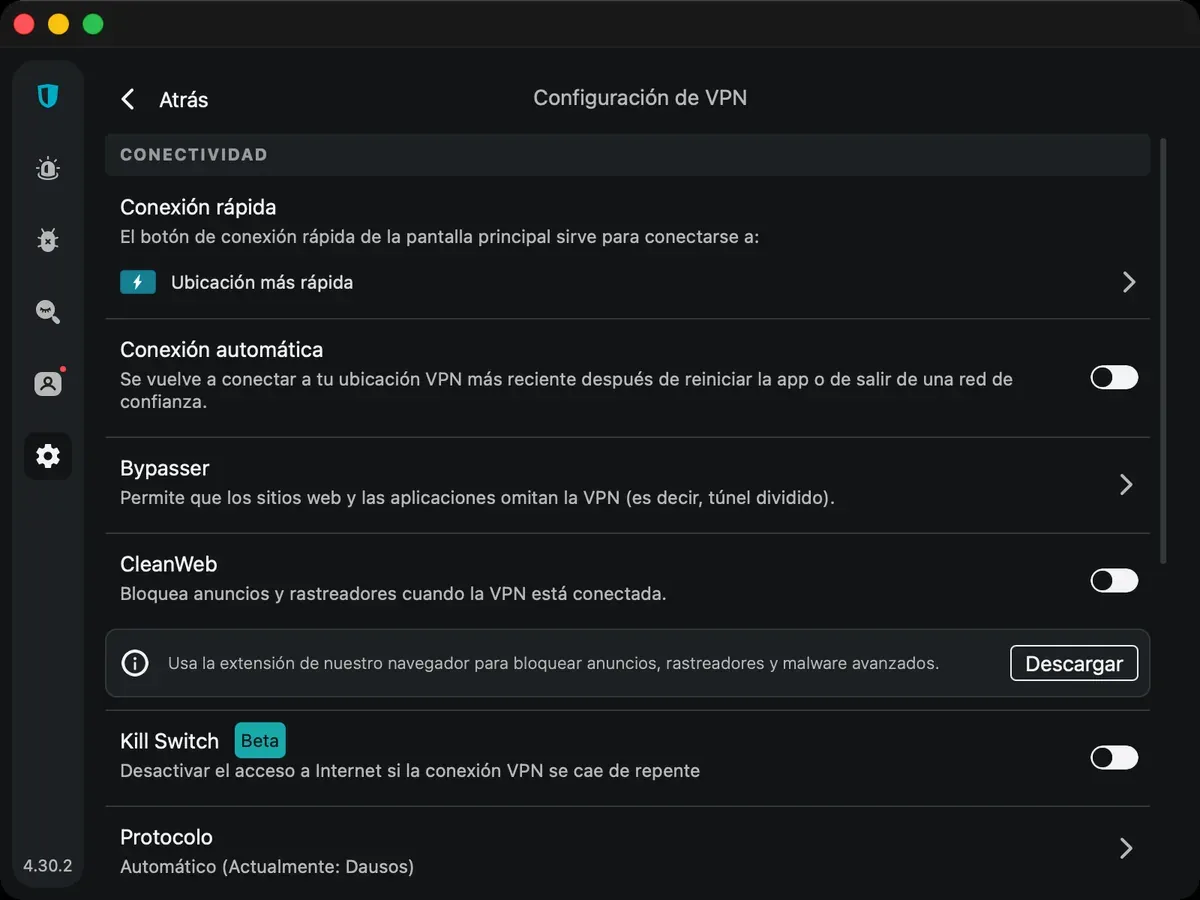
Para medirlo consultamos la IP de salida aproximadamente una vez por segundo mientras cambiábamos de servidor:
| Configuración | Cambio de servidor | Consultas | Con la IP real | Sin respuesta |
|---|---|---|---|---|
| De fábrica (kill switch apagado) | Alemania → EE. UU. | 50 | 7 en 4,2 s | 2 |
| Kill switch activado | EE. UU. → Madrid | 53 | 0 | 3 |
Siete consultas salieron con la IP real del equipo: suficiente para que una web, un correo que se sincroniza o una app que busca actualizaciones registren de dónde viene la conexión. Con el kill switch activo, en un cambio equivalente, ninguna lo hizo. Son dos cambios distintos, medidos una vez cada uno: indican cómo se comporta, no lo garantizan en todos los casos.
Activarlo tiene un coste que conviene conocer: es una función en beta y, para funcionar, instala una herramienta auxiliar con permisos de administrador que levanta un cortafuegos y solo deja pasar el tráfico hacia el servidor de la VPN. Así lo describe el propio registro de la app, que durante el cambio de servidor autorizó la IP del nuevo servidor antes de conectar.
¿Sirve como prueba una captura hecha con VPN?
Puede servir, pero hay que decirlo: con VPN, lo que ves depende del servidor por el que sales. Para un perito, una VPN es una herramienta de investigación, no de adquisición:
- Tiene sentido para investigar en fuentes abiertas sin exponer la IP del despacho. Una web de phishing o el perfil de un presunto estafador pueden registrar quién los visita, o enseñar otra cosa a quien detectan como investigador. Es una práctica habitual en el OSINT forense.
- No es buena idea para adquirir una prueba. La IP de salida pertenece a un tercero y su ubicación es la que ese tercero declare. En nuestra prueba, el mismo servidor alemán aparecía como Berlín en la app, como Fráncfort en una base de datos de geolocalización y, según el servidor de medición de Apple, se atendía desde Londres. Tres fuentes, tres ciudades: la ubicación de una IP orienta, pero no acredita desde dónde se conectó nadie.
- Si haces tus propias capturas para un procedimiento, hazlas sin VPN o anota que la tenías y qué ubicación usabas: el contenido de una página puede variar según el país de salida.
- Si el equipo contiene pruebas, no cierres ni desinstales la VPN por tu cuenta. Primero hay que decidir cómo preservar su estado; cerrarla o borrarla cambia justo los registros que pueden interesar.
- En el equipo del propio perito, conviene cerrarla antes de certificar el entorno de trabajo, y no activar el antivirus integrado en un equipo con evidencias: un antivirus que pone en cuarentena una muestra de malware altera la evidencia.
Al final, el tribunal valorará el dictamen «según las reglas de la sana crítica» (art. 348 de la LEC). Cuanto mejor documentadas estén las condiciones en que se obtuvo cada dato, incluida la VPN, menos margen queda para la duda. Lo desarrollamos en la ficha sobre VPN y trazabilidad y en la de dirección IP.
¿Cuánto ralentiza la conexión?
La bajada apenas cae en Europa; la subida, que es la que cuenta al enviar archivos grandes o hacer copias en la nube, cae bastante más. Son medianas en Mbps sobre una fibra de Movistar, y el porcentaje compara con la conexión sin VPN:
| Conexión | Servidor | Bajada | Subida | Latencia |
|---|---|---|---|---|
| Sin VPN (6 rondas) | Movistar, Jaén | 534 | 567 | 27 ms |
| Dausos · Madrid | es-mad (Datacamp) | 518 (−3 %) | 335 (−41 %) | 54 ms |
| Dausos · Madrid, kill switch activo | es-mad (M247) | 519 (−3 %) | 360 (−37 %) | 24 ms |
| IKEv2 · Madrid | es-mad (Datacamp) | 470 (−12 %) | 412 (−27 %) | 53 ms |
| Dausos · Alemania (4 rondas) | de-ber (M247) | 506 (−5 %) | 275 (−52 %) | 71 ms |
| Dausos · EE. UU. | us-clt, Charlotte (Tier.Net) | 460 (−14 %) | 164 (−71 %) | 143 ms |
Dausos es el protocolo propio de Surfshark y el que la app eligió por defecto en la prueba. Las latencias no son comparables entre sí sin más: cada fila corresponde a una ruta y a un servidor de medida distintos. Con uno de los servidores de Madrid, Apple nos atendió desde Fráncfort y la latencia fue de 54 ms; con el otro, desde Madrid, y fue de 24 ms.
¿Qué datos guarda y qué dicen sus auditorías?
Esto ya no se mide desde un Mac: se lee en los documentos de Surfshark y de sus auditores.
- Política sin registros, auditada. Deloitte la revisó en 2023 y 2025, y KPMG emitió un informe de aseguramiento sobre el diseño y la implantación de sus controles a 30 de octubre de 2026, según lo publicado por Surfshark. Los informes completos no son públicos y no los hemos leído: los de Deloitte requieren iniciar sesión y el de KPMG, aceptar unas condiciones que impiden citar fragmentos sueltos.
- Servidores sin disco. Desde julio de 2020 sus servidores funcionan solo en RAM, de modo que un reinicio borra lo que tuvieran en memoria.
- Seguridad de las apps. SecuRing revisó en 2025 las aplicaciones sin encontrar vulnerabilidades críticas y la infraestructura, con un fallo de riesgo medio en la configuración TLS. Cure53 auditó en 2026 su protocolo propio, Dausos, con diez hallazgos, los más graves en el entorno de alojamiento externo, y recomendó que Surfshark escriba una especificación formal del protocolo y que se haga una auditoría de seguimiento.
- Grupo. Desde febrero de 2022 forma grupo con Nord Security, aunque ambas siguen operando de forma autónoma.
- Vulnerabilidades publicadas. La base de datos NVD devolvía el 16 de noviembre de 2026 un único CVE con el término «surfshark», el CVE-2026-0631, que afecta a su integración en routers TP-Link, no a sus aplicaciones.
Dos datos de la app no coinciden con la documentación de soporte de Surfshark: la versión descargable para Mac no ofrece OpenVPN, que su página de protocolos da como disponible, y ya incluye Dausos, que su página sobre Dausos limita a la versión del Mac App Store. El cifrado poscuántico que anuncia para WireGuard no estuvo activo en nuestras sesiones con Dausos e IKEv2.
¿Cuánto cuesta Surfshark y qué revisar antes de contratar?
El precio que importa es el de renovación, no el de entrada. Según su página de precios de renovación, consultada el 16 de noviembre de 2026, las tarifas estándar, antes de impuestos, son:
| Plan | Mensual | Anual |
|---|---|---|
| Starter | 18,95 € | 71,68 € |
| One | 19,95 € | 89,83 € |
| One+ | 22,85 € | 107,97 € |
A esas cifras hay que sumarles el IVA. Antes de pagar, revisa tres cosas:
- Se renueva al precio completo. El plan de dos años, además, se renueva por un año, y Surfshark avisa por correo 30 días antes, salvo en los planes mensuales.
- El antivirus no está en Starter, según la tabla de su página de planes: va en One y One+.
- La devolución en 30 días vale solo para la primera compra, y los términos la excluyen si contrataste a través de un distribuidor que no sea Paddle, Google Play o Cleverbridge; Apple no figura en esa lista. Surfshark se reserva además el derecho a hacer pruebas de precios, y el importe puede variar según tu IP, tu tarjeta y tu moneda.
¿Para quién es Surfshark y para quién no?
Te sirve si quieres que las webs y la red en la que estás no vean tu IP real: navegar desde la Wi-Fi de un hotel, investigar en fuentes abiertas sin dar la IP de tu oficina o ver un contenido como se ve desde otro país. En esta prueba fue rápida en bajada y cuenta con auditorías externas recientes.
No te basta si lo que necesitas es que no quede rastro en tu propio equipo, si vas a aportar capturas a un procedimiento sin dejar constancia de cómo las hiciste o si das por hecho que la configuración de fábrica te protege en cualquier circunstancia.
| A favor | A tener en cuenta |
|---|---|
| La bajada apenas cae en Europa | La subida cae entre un 27 % y un 71 % según el servidor |
| Sin fugas de DNS ni de WebRTC en la prueba | El kill switch viene desactivado y está en beta |
| Con el kill switch activo, ninguna consulta salió con la IP real | Sin él, al menos 4,2 s de IP real en un cambio de servidor |
| Auditorías externas recientes y servidores solo en RAM | Registro local detallado de cada sesión en el equipo |
| Informe de transparencia trimestral | Tres autorizaciones en macOS para usar Dausos y el kill switch, una con contraseña de administrador |
Nuestra conclusión: Surfshark cumple como VPN de uso cotidiano, con una decisión de configuración que cada usuario debe revisar el primer día, la de activar el kill switch. Y con un límite que no es suyo, sino de cualquier VPN: oculta tu conexión a las webs y a la red, no tu actividad a quien examine tu equipo.
¿La recomendamos? Para uso personal y de empresa, sí, con una condición: activar el kill switch el primer día. En nuestra prueba fue rápida, no filtró la IP con la conexión estable y cuenta con auditorías externas recientes. Para obtener pruebas que vayan a un juzgado, no: ahí ninguna VPN es la herramienta. Lo firma Jonathan Izquierdo, perito informático forense.
¿Hay una VPN de por medio en tu caso?
Cuéntanos qué necesitas acreditar. Te decimos qué puede sostenerse con el equipo, la cuenta y los registros, y qué no, antes de encargar nada.
¿Cómo hicimos la prueba y qué no comprobamos?
Todo se midió el 16 de noviembre de 2026, entre las 11:13 y las 12:18 UTC, en un único equipo y una única línea, alternando mediciones con y sin VPN.
| Elemento | Detalle |
|---|---|
| Equipo | MacBook Pro de 14 pulgadas (2021, chip M1 Max) con macOS 26.7.1 |
| Aplicación | Surfshark 4.30.2, versión descargable (no la del Mac App Store), firmada por SURFSHARK LTD y notarizada por Apple |
| Línea | Fibra de Movistar en Jaén, por Wi-Fi, sin IPv6 |
| Velocidad | networkQuality de macOS (mide contra el servidor de Apple más cercano a la salida) y descargas de 100 MiB desde OVH y Hetzner |
| Fugas | DNS vistos desde fuera con bash.ws, WebRTC en Chromium 157 y consulta de la IP de salida durante los cambios de servidor |
| Rastro | Comparación del sistema antes de instalar, tras iniciar sesión, conectado y al final |
Fueron dos rondas por servidor, cuatro en Alemania y seis sin VPN: sirven para ver órdenes de magnitud, no para clasificar servidores. Un aviso de método para quien repita la prueba de DNS: el DNS de nuestro router, AdGuard, sale a internet por Datacamp, el mismo proveedor que alquila uno de los servidores de Surfshark en Madrid. Hay que comparar las IP concretas de los resolutores, no el nombre del proveedor, o se ve una fuga que no existe.
No comprobamos: WireGuard (en la app descargable exige aprobar otra extensión del sistema, que quedó pendiente), la fuga por IPv6, el corte de la Wi-Fi o la vuelta del reposo, qué queda al desinstalar la app, si los registros locales salen del equipo y cualquier sistema que no sea macOS.
Preguntas frecuentes
¿Es segura Surfshark?
En nuestra prueba no filtró DNS ni WebRTC y, con el kill switch activado, ninguna consulta salió con la IP real al cambiar de servidor. Cuenta con auditorías externas recientes de su política sin registros y de sus aplicaciones. El punto débil es la configuración de fábrica: sin activar el kill switch, la IP real salió durante al menos 4,2 segundos.
¿Surfshark guarda registros de lo que haces?
En sus servidores, según su política, no guarda tu actividad, aunque mantiene tu ID o IP y la hora de conexión hasta 15 minutos después de cerrar la sesión, y conserva los datos de cuenta y de pago. En tu ordenador, la app sí guarda un registro de cada sesión: ciudad y proveedor de origen, servidor, protocolo y horas de conexión.
¿Hay que activar el kill switch de Surfshark?
Sí, si quieres que la IP real no salga nunca. Se activa en Configuración, Configuración de VPN, Kill Switch, y en macOS pide instalar una herramienta auxiliar con la contraseña de administrador.
¿Sirve una VPN para certificar una prueba digital?
No es lo recomendable. La IP de salida y su ubicación dependen de un tercero, y el contenido de una web puede cambiar según el servidor por el que sales. Si se usa, debe constar en el informe.
Referencias y fuentes
- Mediciones propias, 16 de noviembre de 2026: macOS 26.7.1, Surfshark 4.30.2,
networkQuality, OVH, Hetzner, bash.ws y servidores STUN de Google y Cloudflare. - Ley de Enjuiciamiento Criminal, art. 588 ter k. https://www.boe.es/buscar/act.php?id=BOE-A-1882-6036#a588terk
- Ley de Enjuiciamiento Civil, art. 348. https://www.boe.es/buscar/act.php?id=BOE-A-2000-323#a348
- Surfshark. «Política de privacidad», última actualización 12 de octubre de 2026. surfshark.com/es/politica-de-privacidad
- Surfshark. «Términos y condiciones». surfshark.com/es/terminos-y-condiciones
- Surfshark. «Precios» y «Precios de renovación», consultadas el 16 de noviembre de 2026. surfshark.com/es/pricing · surfshark.com/es/terms-of-service/pricing
- Surfshark. «Transparency report», julio a septiembre de 2026. surfshark.com/transparency-report
- Surfshark. Auditoría de Deloitte, 2023. surfshark.com/blog/deloitte-audit-nologs
- Surfshark. Auditoría de Deloitte, 2025. surfshark.com/blog/deloitte-nologs-policy-verified-again
- Surfshark. Auditoría de KPMG, noviembre de 2026. surfshark.com/blog/nologs-policy-verified-again-by-kpmg
- SecuRing. Carta de evaluación de aplicaciones, 9 de junio de 2025. surfshark.com/media/attestation_letter_20250609-sig.pdf
- SecuRing. Prueba de infraestructura, diciembre de 2025. surfshark.com/media/SurfShark-InfrastructureTestReport_20251217_Public.pdf
- Cure53. Resumen de la auditoría de Dausos, 30 de marzo de 2026. surfshark.com/media/NOR-29-summary.pdf
- Surfshark. «Surfshark upgraded to RAM-only servers», 15 de julio de 2020. surfshark.com/blog/surfshark-upgraded-to-ram-only-servers
- Surfshark. «Surfshark merges with Nord Security», 1 de febrero de 2022. surfshark.com/blog/surfshark-merges-with-nord-security
- Surfshark. «What protocols can I use with Surfshark». support.surfshark.com/hc/en-us/articles/360010324739
- Surfshark. «What is Dausos». support.surfshark.com/hc/en-us/articles/34333469217682
- Surfshark. «Post-quantum secure WireGuard», 7 de octubre de 2026. surfshark.com/blog/post-quantum-secure-wireguard
- NIST. National Vulnerability Database, CVE-2026-0631. https://nvd.nist.gov/vuln/detail/CVE-2026-0631