· Jonathan Izquierdo · Peritaje Judicial ·
Informe pericial informático para seguros: siniestros cyber y reclamaciones 2026
La aseguradora manda a su perito. Explico cómo preparar el informe pericial propio que necesitas para activar tu póliza cyber y defender la indemnización.

Calcula tu peritaje
Presupuesto orientativo en 2 minutos. Sin compromiso, datos confidenciales.
Presupuesto orientativo →TL;DR - Resumen ejecutivo
En 60 segundos:
- Qué: Guía para preparar el informe pericial informático en siniestros cyber (ransomware, BEC, brechas de datos, fraude interno), incluyendo estructura, errores que provocan denegaciones y costes. Que la aseguradora exija un informe, y de quién, depende del condicionado de cada póliza.
- Por qué importa: cuando se activa una póliza cyber, la aseguradora nombra a su perito. Quien valora el daño trabaja, por defecto, para quien tiene que pagarlo.
- Qué hacer: preservar toda la evidencia digital, no alterar los sistemas afectados y notificar el siniestro a la aseguradora en plazo — la Ley de Contrato de Seguro fija un máximo de siete días desde que se conoce el incidente (salvo que la póliza dé más), y demorarlo puede acarrear la reclamación de daños y perjuicios. Encargar en paralelo un informe propio ayuda a discutir la valoración, pero no a costa de saltarse el aviso.
- Cuándo actuar: en las primeras horas tras detectar el incidente, y sin apurar el plazo de notificación que marque tu condicionado.
Cuando se activa una póliza cyber, quien pone el peritaje pone el relato de los hechos. Y por defecto lo pone la aseguradora, porque es quien designa a su perito en cuanto recibe la notificación del siniestro. Esa asimetría —el daño lo valora técnicamente quien tiene que pagarlo— explica la mayor parte de las discusiones que acaban en denegación o en una oferta muy por debajo de lo reclamado.
El problema práctico es de calendario. La mayoría de empresas no sabe que va a necesitar un informe pericial hasta que la aseguradora se lo pide, y para entonces los plazos ya corren: los de la póliza, los de notificación a la AEPD si hay datos personales afectados, y los del propio deterioro de la evidencia, que es el que no admite prórroga.
Esta guía recorre qué debe contener el informe para que la aseguradora lo acepte, qué busca exactamente el perito de la parte contraria, cómo funciona la tasación pericial contradictoria del artículo 38 de la Ley de Contrato de Seguro y cuáles son los motivos de denegación que más se repiten. Las aseguradoras no publican sus criterios internos de evaluación, así que lo que sigue se apoya en la norma, en las condiciones generales que las pólizas sí publican y en la mecánica del procedimiento.
Si eres abogado representando a una empresa en una reclamación de siniestro cyber, si eres el responsable de IT de una PYME que acaba de sufrir un ataque, o si eres un corredor de seguros que necesita entender que ocurre después de la contratación de la poliza, esta guía te va a ahorrar tiempo, dinero y frustracion. Los conceptos son los mismos independientemente de la aseguradora o el tipo de siniestro: la clave siempre es documentar, cuantificar y presentar antes de que lo haga la otra parte.
La recomendación práctica tiene dos partes, y el orden importa menos que cumplir las dos. Notifica el siniestro en plazo —la LCS da siete días desde que lo conoces, salvo plazo mayor en la póliza— y encarga en paralelo tu propio informe. Con una valoración propia se discute sobre dos cifras; sin ella, se responde a la única que hay sobre la mesa. Lo que no conviene es retrasar el aviso para «ir por delante»: eso arriesga el propio derecho a la indemnización.
Resumen rápido
- El informe pericial informático es frecuente en los siniestros cyber, pero que sea obligatorio —y de quién— depende del condicionado: unas aseguradoras designan a su perito, otras lo piden «según cada caso» o «por si lo necesitas».
- Debe incluir cronología forense, causa raiz, cuantificacion económica e impacto en protección de datos.
- El perito del asegurado y el perito de la aseguradora tienen intereses distintos: conviene contratar tu propio perito cuanto antes, en paralelo a la notificación en plazo, no en su lugar.
- El coste depende del alcance del análisis. Muchas pólizas cyber cubren gastos de investigación forense, pero que reembolsen a un perito elegido unilateralmente por el asegurado es cuestión del condicionado, no algo que pueda darse por hecho.
- Errores como la alteración de evidencia, la notificación tardía o la falta de medidas preventivas documentadas provocan denegaciones.
- Un informe propio no garantiza ninguna cifra —nadie puede prometer eso—, pero obliga a discutir el daño sobre dos valoraciones técnicas en lugar de una.
El mercado de ciberseguros en España: cifras y principales aseguradoras
Según Swiss Re, las primas cyber mundiales rondarían los 15.600 millones de dólares en 2025, con un crecimiento estimado del 5 % anual (16.400 millones en 2026, 17.100 en 2027). Sobre el tamaño del mercado español conviene una advertencia: no hay estadística oficial. El anexo de la Ley 20/2015 no contempla un ramo «ciber» —estas pólizas se reparten entre el ramo 13, responsabilidad civil general, y el 16, pérdidas pecuniarias diversas—, de modo que las cifras de volumen y crecimiento que circulan son estimaciones privadas y no cuadran entre sí.
Lo que he notado en los últimos 12 meses es un cambio de perfil en los clientes que me contactan. Antes eran casi exclusivamente empresas grandes con departamento de IT propio. Ahora recibo consultas de despachos de abogados con 10 empleados, clinicas dentales, empresas de transporte, gestorias. La razón es simple: las aseguradoras están vendiendo polizas cyber a empresas que nunca habían pensado en ciberseguridad, y cuando llega el siniestro, nadie sabe como activar la cobertura.
La prima depende del tamaño de la empresa, el sector, los datos que maneja y las medidas de seguridad que tenga: MAPFRE, por ejemplo, lo tarifica caso por caso. La tendencia es clara: cada vez más empresas contratan, pero pocas entienden las condiciones reales de la poliza hasta que necesitan activarla.
Principales aseguradoras cyber en España
El mercado español de ciberseguros esta dominado por un grupo reducido de compañías que ofrecen productos diferenciados. Conocer sus particularidades es relevante porque cada aseguradora tiene sus propios criterios de evaluación de siniestros, sus propios formularios y sus propios equipos de peritos. Lo que sigue son los rasgos de producto que las propias compañías publican en sus condiciones y materiales comerciales. No es una valoración de trato ni de experiencia de siniestro: esa comparación exigiría una muestra que nadie tiene, y las opiniones que circulan en foros del sector no son una fuente. Los rangos de cobertura cambian por producto y por año, así que confirma el vigente en el condicionado antes de decidir nada: aquí sirven para situar el orden de magnitud de cada compañía, no como oferta.
El mercado español tiene varias aseguradoras con producto cyber —MAPFRE, Zurich, AXA, Hiscox, Chubb, Markel, Berkley, Beazley y otras—, y cada una publica su ficha oficial con el nombre comercial y las condiciones vigentes.
Lo correcto es leer el condicionado concreto de cada oferta —límites, franquicia, exclusiones, panel de proveedores— para el perfil de la empresa, en lugar de fiarse de una comparativa general.
Según Veeam, solo el 10 % de las organizaciones atacadas recuperó más del 90 % de sus datos, y el 57 % recuperó menos de la mitad; pagar no cambia esa aritmética, porque compra una clave y no la restauración.
El coste medio global de una brecha de datos es de 4,99 millones de dólares (IBM Cost of a Data Breach 2026), un máximo histórico: un 12 % por encima de los 4,44 millones de 2025, que habían sido la primera bajada en cinco años. IBM no publica una cifra para España: su media es global (16 países y regiones, sin España entre ellos, según la edición completa del informe), así que cualquier importe «medio español» atribuido a este estudio está extrapolado sin decirlo.
En la práctica, la indemnización final rara vez coincide con la cobertura contratada: entre el límite de la póliza y lo que se cobra median las exclusiones, la franquicia y la discusión sobre qué parte del daño es indemnizable. Es decir, incluso cuando la aseguradora paga, rara vez paga el 100%.
España figura de forma recurrente entre los países más golpeados por el ransomware. El dato exacto conviene tomarlo de la fuente primaria: el informe de amenazas de Thales ofrece análisis por país.
Entre el acceso inicial del atacante y el cifrado suelen mediar días de movimiento lateral, mientras que la detección se produce casi siempre al cifrar, es decir, al final. Esa brecha temporal es la que el informe pericial debe documentar con precisión, porque de ella depende el periodo de lucro cesante que se reconoce.
La conclusión es clara: el mercado crece, los siniestros crecen, y las aseguradoras son cada vez más exigentes con la documentación que piden para activar las coberturas. El problema es que contratar la poliza es solo el principio. Cuando llega el siniestro, la aseguradora exige pruebas. Y esas pruebas son, en la práctica, un informe pericial informático.
10 tipos de incidentes cubiertos por polizas cyber
No todos los incidentes activan la poliza, y no todos los siniestros requieren el mismo nivel de informe pericial. La clave esta en entender que la aseguradora necesita respuestas concretas a preguntas muy específicas: que paso exactamente, cuando paso, por que paso, cuanto ha costado y que se ha hecho para que no vuelva a pasar.
En los siniestros que he peritado, estos son los 10 tipos de incidentes que cubren las polizas cyber con mayor frecuencia. Para cada uno detallo qué cubre la póliza y qué debe documentar el perito. No incluyo una «cuantía típica» por categoría: presentar un importe como el habitual en España exigiría un registro de expedientes con su número, periodo y mediana, y ese denominador no existe. El importe de cada siniestro depende del caso, de la cobertura y de las exclusiones.
1. Ransomware
Que cubre la poliza: respuesta a incidentes, pago del rescate (en algunas polizas y con autorización previa), lucro cesante por interrupcion del negocio, costes de restauración de datos y sistemas.
Que documenta el perito: vector de entrada exacto (phishing, RDP expuesto, vulnerabilidad explotada), timeline completo desde el acceso inicial hasta el cifrado, movimiento lateral por la red, exfiltración de datos previa al cifrado (doble extorsión), días reales de parada operativa, eficacia de los backups.
2. Fraude BEC (Business Email Compromise)
Que cubre la poliza: pérdida financiera directa por transferencia fraudulenta, gastos de investigación forense, gastos de recuperación de fondos.
Que documenta el perito: análisis de cabeceras SMTP del email fraudulento, trazabilidad de la suplantación (spoofing, compromiso de cuenta, dominio similar), descarte de complicidad o negligencia interna, identificación de las cuentas receptoras.
3. Brecha de datos personales
Que cubre la poliza: costes de notificación a la AEPD y a los afectados, defensa jurídica ante procedimientos sancionadores, responsabilidad civil frente a terceros, monitorización de crédito para afectados.
Que documenta el perito: volumen exacto de registros afectados, clasificación por tipo y sensibilidad de datos, causa raiz técnica de la brecha, evaluación del cumplimiento RGPD previo al incidente, medidas de mitigación aplicadas.
4. DDoS (denegación de servicio distribuido)
Que cubre la poliza: lucro cesante durante la interrupcion, costes de mitigación (servicios anti-DDoS de emergencia), costes de infraestructura adicional.
Que documenta el perito: duración real del ataque con precisión horaria, volumetria y tipo de ataque, impacto en facturación hora a hora, medidas de mitigación aplicadas y su eficacia, costes documentados de servicios de emergencia.
5. Amenaza interna (insider threat)
Que cubre la poliza: investigación forense, pérdida financiera causada por el empleado, defensa jurídica en procedimientos laborales y penales.
Que documenta el perito: identificación del responsable mediante análisis de logs de acceso, trazabilidad completa de la exfiltración o sabotaje, preservación de evidencia con cadena de custodia para via penal, evaluación de controles de acceso previos.
6. Ingeniería social (vishing, smishing, pretexting)
Que cubre la poliza: pérdida financiera por engaño, gastos de investigación. Atención: muchas polizas tienen sublimites específicos para ingeniería social muy inferiores a la cobertura principal.
Que documenta el perito: reconstrucción del engaño paso a paso, canales utilizados (teléfono, email, SMS, redes sociales), descarte de complicidad interna, análisis de los procedimientos internos de verificación.
7. Fallo de sistemas (system failure)
Que cubre la poliza: lucro cesante por interrupcion no maliciosa, costes de restauración. No todas las polizas cubren fallos no maliciosos; depende del producto.
Que documenta el perito: causa raiz del fallo (error de configuración, fallo hardware, actualización defectuosa), tiempo real de inactividad, impacto en operaciones, configuración y mantenimiento previo del sistema.
8. Caída de proveedor cloud
Que cubre la poliza: lucro cesante, costes de migración de emergencia a proveedor alternativo, costes de recuperación de datos.
Que documenta el perito: verificación de los SLA del proveedor y su cumplimiento, tiempo real de indisponibilidad, medidas de redundancia contratadas por el asegurado, impacto cuantificado en operaciones propias.
9. Robo de propiedad intelectual
Que cubre la poliza: investigación forense, defensa jurídica, daños y perjuicios si hay responsabilidad del asegurado frente a terceros.
Que documenta el perito: identificación del vector de exfiltración, cuantificacion del valor de la propiedad intelectual robada, trazabilidad del acceso no autorizado, evaluación de las medidas de protección de la IP previas al incidente.
10. Sanciones regulatorias (AEPD, CNMV)
Que cubre la poliza: defensa jurídica ante el regulador, gastos de compliance de emergencia, multas en algunas polizas (aunque esto es controversial y no todas las jurisdicciones lo permiten).
Que documenta el perito: grado de cumplimiento previo al incidente, evaluación técnica de la brecha que motivo el procedimiento sancionador, medidas correctoras implementadas, calculo de atenuantes aplicables.
Consideraciones transversales
Un detalle que he aprendido con la experiencia: las polizas suelen tener sublimites por tipo de cobertura. Una poliza de 500.000 euros puede tener un sublimite de 100.000 para ransomware, otro de 50.000 para gastos de notificación AEPD y otro de 200.000 para lucro cesante. Conocer estos sublimites antes de preparar el informe permite orientar la cuantificacion hacia las partidas con mayor cobertura disponible. No se trata de inflar cifras, sino de clasificar correctamente los gastos para que encajen en las coberturas donde hay margen.
Los siniestros que generan mayor conflicto entre asegurado y aseguradora son los de ingeniería social y amenaza interna, porque en ambos la frontera entre lo cubierto y lo excluido depende de calificar una conducta humana, no un hecho técnico. Un CEO que transfiere 150.000 euros a una cuenta fraudulenta porque recibio un email que parecía de su proveedor habitual: es fraude externo cubierto o es un error humano excluido? El informe pericial es lo que determina de que lado de la línea cae el siniestro.
Otro aspecto que cada vez es más relevante: la doble extorsión en ransomware. El atacante no solo cifra los datos, sino que los exfiltra previamente y amenaza con publicarlos. Esto activa coberturas adicionales de brecha de datos y puede multiplicar la cuantía de la reclamación. El informe debe investigar si hubo exfiltración aunque el ransomware sea el incidente principal: esa exfiltración activa partidas distintas —notificación, defensa ante la AEPD, responsabilidad frente a terceros— que pueden pesar más que la propia restauración de sistemas.
Qué debe contener el informe pericial para que la aseguradora lo acepte
Un informe se rechaza casi siempre por lo mismo: le falta una sección que el gestor de siniestros considera obligatoria, o la cuantificación económica no está soportada documento a documento. No es lo mismo un informe pericial para un juzgado que para una aseguradora: el juez quiere saber que paso y si hay responsabilidad penal; la aseguradora quiere saber si el siniestro encaja en la poliza y cuanto cuesta exactamente.
Después de decenas de peritajes para siniestros cyber, este es el esquema que funciona:
Resumen ejecutivo para no técnicos - Esta sección va dirigida al gestor de siniestros de la aseguradora, que es un profesional del seguro, no de la informática. Debe explicar en una página que ocurrio, cuando, que se ha perdido y cuanto cuesta. Sin jerga técnica. Es la sección más leída del informe y la que determina si el gestor abre expediente de indemnización o de investigación adicional. Yo la redacto al final pero la coloco al principio.
Cronología forense del incidente - Timeline minuto a minuto si es posible, o hora a hora como mínimo. Cuando se produjo el acceso inicial, cuando se movio el atacante lateralmente, cuando se detecto, cuando se contuvo, cuando se restauraron las operaciones. La aseguradora usara esta cronología para calcular el lucro cesante (horas de parada) y para evaluar si la respuesta fue diligente. Un retraso injustificado en la detección o la contención puede reducir la indemnización.
Análisis de causa raiz - Vector de entrada exacto: phishing dirigido, vulnerabilidad CVE explotada, credenciales comprometidas en filtración previa, acceso físico no autorizado. Sin causa raiz técnica documentada, no hay informe válido. La aseguradora necesita la causa raiz para determinar si aplica alguna exclusión y para evaluar si las medidas de seguridad declaradas en el cuestionario de suscripción eran reales.
Sistemas y datos afectados - Inventario completo: que servidores, que estaciones de trabajo, que bases de datos, que aplicaciones, que datos personales. Para cada sistema, estado antes y después del incidente. Esta sección alimenta directamente la cuantificacion económica y la evaluación de impacto RGPD.
Cuantificación del impacto económico - Desglose en: costes directos (respuesta al incidente, restauración, equipos sustituidos), lucro cesante (facturación diaria media x días de parada, con soporte documental), costes de oportunidad (contratos perdidos, clientes que se fueron), costes de personal (horas extras, personal externo), y costes regulatorios (notificación AEPD, asesoría jurídica, posibles sanciones). Cada cifra con su factura, contrato o documento de soporte.
Evaluación de cumplimiento y medidas preventivas - Que medidas de seguridad existían antes del incidente y si se alineaban con lo declarado en el cuestionario de suscripción de la poliza. Antivirus, backups, MFA, segmentación de red, formación de empleados, política de contraseñas, gestión de parches. Un buen peritaje no solo lista las medidas, sino que evalua si eran razonables para el tamaño y sector de la empresa.
Medidas de mitigación aplicadas - Que se hizo para contener el incidente durante la crisis y que se ha implementado después para evitar recurrencia. Demuestra diligencia post-incidente, que es un factor que las aseguradoras valoran positivamente.
Recomendaciones de prevención - Acciones específicas para evitar que el mismo tipo de incidente se repita. Aunque no afecta directamente a la indemnización del siniestro actual, las aseguradoras valoran que el asegurado tome medidas correctoras, especialmente de cara a la renovación de la poliza.
Conclusiones y anexos técnicos - Resumen de hallazgos, imágenes forenses con hash SHA-256 verificado, logs relevantes, cadena de custodia documentada, certificados de herramientas utilizadas, currículum del perito. Los anexos dan solidez técnica al informe y previenen cuestionamientos metodológicos.
Diferencias entre el informe para aseguradora y el informe forense estándar
Una confusión frecuente: el informe pericial para una aseguradora no es idéntico al informe forense estándar para un juzgado. Tienen diferencias significativas que, si no se entienden, pueden causar que la aseguradora solicite información adicional que retrase el proceso semanas:
| Aspecto | Informe forense judicial | Informe para aseguradora |
|---|---|---|
| Audiencia principal | Juez, fiscal, abogados | Gestor de siniestros, ajustador, perito de la aseguradora |
| Enfoque | Determinar hechos y responsabilidades | Determinar cobertura y cuantificar daño económico |
| Resumen ejecutivo | Opcional, técnico | Obligatorio, no técnico, orientado a la decisión de cobertura |
| Cuantificación económica | Secundaria | Central, con desglose por partidas de la poliza |
| Evaluación de negligencia | No es competencia del perito | Critica: determina si aplican exclusiones |
| Medidas preventivas | Relevancia limitada | Máxima relevancia: se comparan con el cuestionario |
| Cadena de custodia | Obligatoria con rigor máximo | Necesaria pero con menor exigencia formal |
| Cronología | Detallada para atribución | Detallada para calcular periodo de interrupcion |
| Recomendaciones | Opcionales | Esperadas por la aseguradora |
| Formato | Formalista, citando legislación | Flexible, orientado a facilitar la decisión |
El informe debe ser comprensible para un gestor de siniestros que no es técnico, pero con suficiente profundidad técnica para que el perito de la aseguradora no pueda cuestionar la metodología. Ese equilibrio es lo que marca la diferencia entre un informe que activa la cobertura y uno que la retrasa meses.
Un detalle que muchos peritajes omiten y que yo siempre incluyo: la correlación temporal entre el vector de entrada y las medidas de seguridad vigentes. Por ejemplo, si el atacante exploto una vulnerabilidad CVE publicada 3 días antes del ataque, eso demuestra que no hubo negligencia en el parcheo. Si la vulnerabilidad tenía 6 meses, la narrativa cambia. La aseguradora siempre buscara ese dato, y es mejor que lo proporciones tu a que lo descubra su perito.
Otro aspecto crítico es la cuantificacion del lucro cesante. No basta con decir “la empresa estuvo parada 5 días”. Hay que documentar la facturación media diaria de los últimos 12 meses, los pedidos perdidos con nombre y apellidos, las penalizaciones contractuales con clientes, y las horas extraordinarias del personal de IT. Cada euro reclamado necesita un documento que lo respalde. Puedes ver más sobre la estructura de un informe pericial profesional.
El perito del asegurado vs el perito de la aseguradora
Aquí es donde la mayoría de empresas cometen su primer error grave: asumir que el perito que envía la aseguradora trabaja para ellos.
No es así. Y entender esta distinción puede significar la diferencia entre recuperar decenas de miles de euros o no recuperar nada.
El perito de la aseguradora: que busca realmente
El perito de la aseguradora tiene un objetivo legítimo pero distinto al tuyo: validar que el siniestro cumple las condiciones de la poliza y que la cuantificacion es ajustada. En la práctica, esto significa que buscara:
Exclusiones aplicables. Si el ataque entro por una vulnerabilidad conocida no parcheada, algunas polizas excluyen la cobertura. El perito de la aseguradora revisara los CVE explotados y verificara si existía parche disponible en el momento del ataque.
Negligencia previa. Si no tenias backups, si el MFA no estaba activado, si los empleados no habían recibido formación. El perito comparara las medidas reales con las declaradas en el cuestionario de suscripción. Si hay discrepancias, esas discrepancias serán la base de una posible denegación.
Sobrevaloracion del daño. La cuantificacion económica del asegurado siempre será revisada a la baja. El perito de la aseguradora aplicara descuentos por costes que considera no directamente relacionados con el siniestro o por periodos de inactividad que considera excesivos.
Incumplimiento del cuestionario de suscripción. Si en el cuestionario previo a la contratación declaraste que tenias backups y resulta que no, la aseguradora puede cuestionar toda la poliza. Esto puede afectar a todo el contrato, no solo al siniestro concreto — pero conviene ser preciso con el efecto, porque no es una «anulación» automática (ver más abajo el art. 10 LCS).
Contribucion del asegurado al daño. Si la empresa tardo 5 días en detectar un ataque que podría haberse detectado en horas con las herramientas adecuadas, el perito de la aseguradora argumentara que parte del daño fue evitable y que la indemnización debe reducirse proporcionalmente.
Conocer esa lista tiene una utilidad concreta: son las preguntas que el informe del asegurado debería tener ya respondidas antes de que la otra parte las formule. Un informe que documenta por adelantado el estado del parcheado, las medidas declaradas en el cuestionario y el criterio de imputación de cada partida económica deja mucho menos margen a la revisión a la baja.
El perito del asegurado: tu defensa técnica
El perito del asegurado tiene un objetivo complementario: documentar el siniestro de forma técnica, objetiva y completa, asegurando que nada quede fuera del informe. No se trata de inflar la reclamación, sino de que la aseguradora disponga de toda la información para evaluar correctamente la cobertura.
Hay un efecto secundario que se pasa por alto: un informe completo acorta la tramitación. No porque la aseguradora sea más generosa, sino porque cada pregunta técnica que el informe no responde se convierte en un requerimiento de información adicional, y cada requerimiento alarga la tramitación.
El mecanismo del tercer perito (artículo 38 Ley de Contrato de Seguro)
Hay un mecanismo legal que pocos empresarios conocen y que puede resolver una discrepancia de valoración sin pisar un juzgado: la tasación pericial contradictoria del artículo 38 de la Ley de Contrato de Seguro (Ley 50/1980). Conviene acotar su ámbito: opera sobre el desacuerdo en «el importe y la forma de la indemnización», no sobre si el siniestro está o no cubierto —esa es una discusión jurídica distinta— ni sobre la metodología en abstracto. Funciona así:
Desacuerdo en la valoración — asegurado y aseguradora no se ponen de acuerdo sobre el importe. Cada parte designa un perito y la aceptación debe constar por escrito. Si una parte no designa el suyo, tiene ocho días desde que la otra se lo requiera; si deja pasar ese plazo, queda vinculada por el dictamen del perito de la contraria.
Los peritos confrontan informes — si llegan a un acuerdo, se refleja en un acta conjunta con las causas del siniestro, la valoración de los daños y la propuesta de importe líquido de la indemnización.
Designación del tercer perito — si no hay acuerdo, ambas partes designan de común acuerdo un tercer perito. Y si tampoco se ponen de acuerdo sobre quién es, no lo nombra un juez: se promueve expediente en la forma prevista en la Ley de la Jurisdicción Voluntaria o en la legislación notarial. Es el punto que más se cita mal, porque la redacción anterior del artículo sí atribuía ese nombramiento al juez de primera instancia: lo cambió la Ley 15/2015 de Jurisdicción Voluntaria, en vigor desde el 23 de julio de 2015.
Plazo del dictamen — el tercer perito dispone del plazo que señalen las partes o, en su defecto, de treinta días desde que acepta el nombramiento.
Efecto vinculante, con ventana de impugnación — el dictamen se notifica de forma inmediata e indubitada y vincula a ambas partes, salvo que se impugne judicialmente: treinta días para la aseguradora y ciento ochenta para el asegurado, contados desde la notificación. Transcurridos esos plazos sin ejercitar la acción, el dictamen deviene inatacable.
Pago — si el dictamen se impugna, la aseguradora debe abonar igualmente el importe mínimo del artículo 18; si no se impugna, paga lo dictaminado en cinco días. Y si se demora en pagar algo ya inatacable y el asegurado se ve obligado a reclamarlo judicialmente, la indemnización se incrementa con el interés de demora del artículo 20 y con los gastos del proceso, a los que la sentencia condena expresamente.
Dos precisiones que suelen darse al revés
El tercer perito no está limitado por las valoraciones de las partes. Circula la idea de que su dictamen tiene que quedar necesariamente entre la cifra de la aseguradora y la del asegurado. El artículo 38 no dice eso en ninguna parte: el dictamen se emite por unanimidad o por mayoría de los peritos, sin horquilla previa.
Y los honorarios no van todos por mitad. Lo regula el artículo 39, no el 38: cada parte satisface los honorarios de su propio perito, y solo los del tercero y los demás gastos de la tasación se reparten por mitad. Con una excepción que conviene conocer antes de inflar una reclamación: si una de las partes hizo necesaria la peritación «por haber mantenido una valoración del daño manifiestamente desproporcionada», es la única responsable de esos gastos.
Llegar a la contradictoria con un informe propio detallado y con una cuantificación granular deja al tercer perito más material sobre el que trabajar. No garantiza un resultado —quien lo prometa está vendiendo—, pero un informe que no cuantifica no puede sostenerse frente a uno que sí.
Un dato práctico sobre el coste, con el matiz del artículo 39 ya hecho: lo que se reparte por mitad entre asegurado y aseguradora son los honorarios del tercer perito, no los de los peritos de cada parte. El coste del tercer perito lo asumen ambas partes por mitad (art. 39), y suele ser una fracción de la cuantía en discusión. El importe concreto depende de la complejidad del siniestro y se presupuesta caso por caso.
¿Puedo usar al mismo perito que gestiono la respuesta al incidente?
Es una duda razonable, y la respuesta es que se puede, pero no es lo ideal. El perito que gestiono la respuesta al incidente puede tener un sesgo involuntario hacia las decisiones que tomo durante la crisis. Un perito independiente que revise la evidencia con perspectiva suele producir un informe más robusto frente a la aseguradora.
Dicho esto, en PYMEs con presupuesto limitado, usar al mismo perito puede ser la opción más práctica. Lo importante en ese caso es que el perito sea transparente en el informe sobre su doble rol y que documente cualquier decisión tomada durante la respuesta que pudiera haber afectado a la evidencia.
8 razones por las que las aseguradoras deniegan reclamaciones cyber
Estos son los errores y circunstancias que con más frecuencia provocan denegaciones totales o parciales de cobertura, cada uno con un escenario que ilustra la consecuencia y cómo evitarla.
Escenarios ilustrativos
Los casos de esta sección son escenarios construidos sobre tipologías reales de siniestros cyber. Explican qué conducta provoca una denegación y cómo se comporta la evidencia; no relatan expedientes concretos, y las empresas, importes y desenlaces no corresponden a un procedimiento identificable. Qué decida una aseguradora o un tribunal en un caso real depende de sus circunstancias.
1. Notificación fuera de plazo contractual
El problema: hay que notificar en plazo, y ese plazo lo fija primero la ley y después la póliza. La LCS establece un máximo de siete días desde que se conoce el siniestro, salvo que el contrato fije uno más amplio; algunos condicionados piden aviso «inmediato». Conviene mirar el propio, en lugar de dar por hecha una horquilla de «24 a 72 horas» que no está documentada para «la mayoría».
Escenario: una empresa de servicios financieros detecto un acceso no autorizado a su sistema CRM un viernes por la tarde. El responsable de IT considero que era un incidente menor y decidio investigarlo internamente el lunes. El lunes descubrio que había habido exfiltración de datos de 3.000 clientes. Notifico a la aseguradora el martes, 4 días después de la detección inicial. La aseguradora alego que la notificación fue extemporanea y redujo la indemnización un 35%.
Cómo evitarlo: notificar en plazo aunque no tengas todos los datos. Un aviso inicial de siniestro pendiente de confirmación abre el expediente sin comprometerte a una valoración; comprueba en tu condicionado que ese aviso preliminar cumple el requisito de notificación. La frase que recomiendo a mis clientes: “Notificamos un posible siniestro cyber pendiente de confirmación y cuantificacion”. Eso abre el expediente sin comprometerte a una valoración que aun no tienes.
2. Vulnerabilidad preexistente no declarada en el cuestionario
El problema: el cuestionario de suscripción de la poliza pregunta por las medidas de seguridad existentes. Si declaraste que tenías backups cifrados y resulta que no lo estaban, entra en juego el deber de declaración del riesgo del artículo 10 LCS. Conviene saber qué dice exactamente, porque no es una «nulidad» sin más: si el siniestro ya ocurrió, la indemnización se reduce proporcionalmente a la diferencia entre la prima pagada y la que se habría cobrado de conocerse el riesgo real; el asegurador solo queda liberado por completo si medió dolo o culpa grave del tomador.
Escenario: una empresa de comercio electrónico declaro en el cuestionario que tenía “backups diarios automáticos en ubicación remota”. En realidad, los backups eran semanales y se almacenaban en un disco externo conectado al mismo servidor. Cuando un ransomware cifra el servidor y los backups juntos, la aseguradora puede argumentar que la declaración inexacta alteró la valoración del riesgo. Si hubo dolo o culpa grave al rellenar el cuestionario, el art. 10 la libera de pagar; si solo hubo inexactitud sin esa gravedad, la indemnización se reduce proporcionalmente, no desaparece. Cuál de los dos supuestos concurre lo decide el tribunal sobre los hechos, sin que la norma imponga de forma automática una denegación total.
Como evitarlo: rellenar el cuestionario de suscripción con absoluta precisión. Si no tienes MFA, no marques que lo tienes. Es preferible pagar una prima ligeramente superior por un perfil de riesgo real que arriesgarte a una denegación total. Si no estas seguro del estado real de tus medidas de seguridad, pide una auditoría previa a la contratación.
3. Falta de medidas de seguridad básicas (no MFA, no backups)
El problema: las polizas cyber suelen incluir una cláusula de “medidas mínimas de seguridad” que el asegurado debe mantener durante la vigencia del contrato. Las medidas más habituales son: antivirus actualizado, backups regulares, MFA en accesos remotos, formación básica de empleados y gestión de parches críticos.
Escenario: una consultora con 30 empleados sufrio un ataque de ransomware que entro por el RDP expuesto a internet sin MFA. La poliza cyber exigía explícitamente “autenticación multifactor en todos los accesos remotos”. La aseguradora denego los 95.000 euros de reclamación íntegramente, argumentando incumplimiento de las condiciones de seguridad. La empresa ni siquiera llego a pericial contradictoria porque su abogado le confirmo que la cláusula era clara y el incumplimiento evidente.
Como evitarlo: revisa las cláusulas de seguridad de tu poliza y verifica que las cumples todas. Si no cumples alguna, implementala inmediatamente o notificalo a la aseguradora para que ajuste la poliza. Es mejor una prima más cara que una cobertura nula.
4. Alteración o destrucción de evidencia digital
El problema: en el pánico de las primeras horas tras un ataque, la reacción natural es restaurar los sistemas lo antes posible. Pero si restauras, formateas o reinstalar sin hacer imagen forense previa, destruyes la evidencia que necesitas para la reclamación. Sin evidencia, no hay informe pericial. Sin informe, no hay indemnización.
Escenario: una empresa de transporte sufrio ransomware un sabado. El administrador de sistemas, actuando de buena fe, restauro los 6 servidores afectados desde backup durante el fin de semana. El lunes, cuando la empresa notifico el siniestro, la aseguradora pidio imagen forense de los servidores. No existía. Sin evidencia, fue imposible determinar la causa raiz, el alcance real del ataque ni si hubo exfiltración de datos. La aseguradora ofrecio una indemnización de 18.000 euros por “costes de restauración documentados” frente a una reclamación de 95.000 euros que incluia lucro cesante. La empresa acepto porque no tenía evidencia para sostener una cuantía mayor.
Cómo evitarlo: preservar la evidencia antes de restaurar. La modalidad de adquisición depende del sistema y de su estado, y la decisión de aislar o apagar la toma el equipo de respuesta y se documenta. Un análisis forense digital profesional preserva la evidencia antes de cualquier restauración. La regla es: primero preservar, segundo notificar, tercero restaurar.
5. Preservación tardía de la evidencia
El problema: diferente a la destrucción activa, aquí el problema es la demora. Los logs rotan, los correos se sobreescriben, la memoria RAM se pierde al reiniciar. Cada hora que pasa sin preservar evidencia reduce las posibilidades de un informe pericial completo.
Escenario: una empresa detecto un fraude BEC y perdio 60.000 euros. Notifico a la aseguradora al día siguiente, pero no contacto con un perito hasta 3 semanas después. Para entonces, el servidor de correo había rotado los logs SMTP del periodo del ataque (retención configurada a 14 días). Sin logs de cabeceras, fue imposible demostrar técnicamente que el email fue manipulado externamente. La aseguradora aplico la exclusión de “error humano interno” y denego la cobertura. 60.000 euros perdidos por esperar 3 semanas.
Como evitarlo: preservar la evidencia en las primeras horas. En caso de fraude BEC: exportar los emails originales con cabeceras completas (no reenviarlos, no imprimirlos en PDF, exportarlos en formato .eml o .msg). En caso de ransomware, preservar la memoria puede ser valioso, pero no es una regla universal: CISA contempla apagar el equipo cuando no se puede aislar de la red, «para evitar la propagación de la infección». La decisión —aislar, apagar, imagen antes o no— la toma el equipo de respuesta según el caso y queda documentada.
6. Exclusión de ingeniería social
El problema: muchas polizas cyber tienen exclusiones específicas para siniestros causados por ingeniería social, o los cubren con sublimites muy inferiores a la cobertura principal. Un fraude donde el empleado realizo la transferencia voluntariamente (aunque engañado) puede caer en esta exclusión.
Escenario: el director financiero de una empresa recibio una llamada telefónica de alguien que se identifico como el CEO, pidiéndole una transferencia urgente de 85.000 euros a un proveedor “nuevo”. La voz era convincente (posiblemente generada con IA). El director financiero realizo la transferencia siguiendo el protocolo habitual de autorizaciones verbales. La poliza cyber cubría fraude informático hasta 500.000 euros, pero tenía un sublimite de 15.000 euros para “fraude por ingeniería social”. La aseguradora aplico el sublimite. 85.000 euros de pérdida real, 15.000 euros de indemnización.
Como evitarlo: revisar las cláusulas de ingeniería social de tu poliza antes de la contratación. Si tu empresa es vulnerable a este tipo de ataques (y todas lo son), negociar un sublimite mayor o buscar una poliza que cubra ingeniería social sin sublimite. Además, implementar procedimientos internos de verificación: ninguna transferencia superior a un importe definido debería aprobarse solo con una llamada telefónica o un email.
7. Exclusión de guerra, terrorismo o actos de estado
El problema: las polizas cyber suelen excluir actos de guerra, terrorismo y, cada vez más, ciberataques atribuidos a estados o grupos patrocinados por estados. Con la proliferación de grupos hacktivistas pro-rusos, pro-iranies y pro-chinos, esta exclusión se ha convertido en un campo de batalla entre asegurados y aseguradoras.
Escenario: una empresa española sufrio un ataque de ransomware perpetrado por un grupo afiliado a Conti (vinculado a actores rusos). La aseguradora intento aplicar la exclusión de “actos de guerra” argumentando que el grupo operaba bajo directrices del gobierno ruso. El informe pericial demostro que el ataque fue oportunista (no dirigido contra la empresa específicamente), que el vector de entrada fue una vulnerabilidad genérica explotada por un kit automatizado, y que no había evidencia de motivación geopolitica. La aseguradora retiro la alegacion y pago la indemnización.
Como evitarlo: el informe pericial debe analizar la atribución del ataque y distinguir claramente entre ataques dirigidos con motivación estatal y ataques oportunistas realizados por grupos criminales, aunque esos grupos tengan vinculaciones estatales. La atribución en ciberseguridad es compleja y rara vez definitiva, lo que juega a favor del asegurado si el informe pericial expone esa complejidad correctamente.
8. Exceder los sublimites de la poliza
El problema: las polizas cyber tienen sublimites por tipo de cobertura y por partida de gasto. Es habitual que la reclamación total este dentro de la cobertura principal, pero que alguna partida concreta exceda su sublimite. La aseguradora pagara hasta el sublimite de cada partida, no más.
Escenario: una empresa presento una reclamación de 280.000 euros desglosada en: 180.000 de lucro cesante, 60.000 de restauración de sistemas y 40.000 de gastos de notificación y defensa jurídica. La poliza tenía cobertura total de 500.000 euros, pero un sublimite de 100.000 para lucro cesante y otro de 25.000 para gastos legales. La aseguradora pago 185.000 euros en total: 100.000 de lucro cesante (tope del sublimite), 60.000 de restauración (sin sublimite aplicable) y 25.000 de gastos legales (tope del sublimite). Los 95.000 euros restantes se perdieron por exceso de sublimite.
Como evitarlo: conocer los sublimites antes del siniestro y, si es posible, negociar sublimites más altos en la renovación. Si ya tienes el siniestro, el peritaje debe clasificar los costes de forma que maximice la cobertura disponible. Por ejemplo, ciertos gastos de restauración pueden clasificarse como “gastos de investigación forense” si hay sublimite más alto en esa partida. No se trata de maquillar las cifras, sino de clasificar correctamente cada gasto en la partida que le corresponde.
Regla de oro ante un siniestro cyber
Antes de restaurar, formatear, reenviar o mover cualquier cosa: llama a tu perito, llama a tu aseguradora, y no toques nada más. El orden importa. Primero preservar la evidencia, segundo notificar, tercero restaurar. Invertir ese orden es el error más caro que puedes cometer. Para entender que hacer en las primeras horas, revisa mi guía de análisis forense digital.
Cinco escenarios de reclamación, y qué decidió cada uno
Escenarios ilustrativos
Los casos de esta sección son escenarios construidos sobre tipologías reales de la práctica pericial: explican cómo se comporta la evidencia, no relatan expedientes concretos. Los perfiles, importes y desenlaces no corresponden a un procedimiento identificable.
Cada uno aísla un punto de decisión distinto: qué convierte una cronología en periodo indemnizable, qué hace inatacable una denegación, cómo se comporta la tasación contradictoria, qué delata un siniestro simulado y cómo se evita que un siniestro se fragmente en dos.
Escenario 1: PYME de logística recupera 180.000 euros por ransomware
Perfil: empresa de logística, 45 empleados, corredor del Mediterraneo. Siniestro: ransomware, octubre 2025. Póliza: 250.000 EUR de cobertura (respuesta a incidentes, lucro cesante, RC brecha de datos). Primera oferta aseguradora: 42.000 EUR. Indemnización final: 180.000 EUR.
El atacante accedio a traves de una VPN sin MFA, cifro los servidores de gestión de almacen y exfiltro datos de 1.200 clientes. La aseguradora envio su propio equipo de respuesta y, tres semanas después, ofrecio 42.000 euros.
La primera oferta no cubre ni la cuarta parte de las pérdidas. Lo que revierte una situación así no es negociar mejor, sino aportar lo siguiente:
Imagen forense completa de los 4 servidores afectados y 12 estaciones de trabajo, antes de que el equipo de la aseguradora terminara su análisis.
Reconstrucción de la cronología del ataque: el acceso inicial fue 6 días antes del cifrado. Durante esos 6 días, el atacante se movio lateralmente por la red. La aseguradora había asumido que el ataque duro 1 día.
Cuantificación económica detallada: 11 días de parada operativa (no 4 como estimaba la aseguradora), 180 pedidos no procesados con margen medio documentado, 6 empleados dedicados a tiempo completo durante 3 semanas, coste de notificación AEPD y asesoramiento jurídico RGPD.
Evaluación de medidas preventivas: backups diarios verificados, antivirus actualizado, formación en ciberseguridad semestral documentada. La única carencia era la falta de MFA en la VPN, que la empresa ya había presupuestado implementar en el Q1 2026.
Informe pericial de 47 páginas entregado a la aseguradora con toda la documentación de soporte.
La aseguradora reviso el informe, solicito dos aclaraciones técnicas menores, y en 6 semanas aprobo 180.000 euros: 135.000 de lucro cesante, 28.000 de restauración, 17.000 de notificación y defensa jurídica.
Claves que marcaron la diferencia:
La cronología demostro 6 días de movimiento lateral, no 1 día de ataque. Esto triplico el periodo de lucro cesante reconocido.
Los backups diarios documentados demostraron que la empresa tenía medidas preventivas razonables. La falta de MFA era una carencia, pero no negligencia grave porque estaba presupuestada.
La cuantificacion pedido a pedido, con contratos y órdenes de compra, era irrebatible.
La notificación fue en plazo (48 horas) y se preservo la evidencia desde el primer momento.
Coste del peritaje: 3.800 euros, cubierto por la poliza. La empresa no pago nada de su bolsillo y recupero 138.000 euros más de lo que la aseguradora ofrecio inicialmente.
Escenario 2: empresa denegada por no tener MFA (95.000 euros perdidos)
Perfil: consultora de ingeniería, 30 empleados. Siniestro: ransomware via RDP sin MFA. Póliza: 200.000 EUR de cobertura. Reclamación: 95.000 EUR. Indemnización: 0 EUR (denegación total).
El atacante accede con credenciales compradas en un mercado clandestino, se mueve lateralmente durante 48 horas y cifra tres servidores de producción y el servidor de copias de seguridad, que estaba en la misma red y sin segmentación.
La poliza exigía “autenticación multifactor en todos los accesos remotos a la red corporativa”. El cuestionario de suscripción, firmado 8 meses antes, declaraba que la empresa tenía MFA implementado. En realidad, el MFA se había desactivado temporalmente 3 meses antes para resolver un problema de compatibilidad con una aplicación interna, y nunca se reactivo.
Aquí la revisión pericial no salva la reclamación, y conviene decirlo: la posición de la aseguradora es sólida. La cláusula es clara, el incumplimiento queda acreditado por el propio registro del servidor RDP —accesos con solo usuario y contraseña— y la declaración inexacta en el cuestionario agrava la situación en lugar de atenuarla. Un informe honesto en este escenario sirve para no gastar dinero en un pleito perdido.
Lección: una medida de seguridad desactivada “temporalmente” puede costarte toda la cobertura. Si desactivas una medida que la poliza exige, notificalo a la aseguradora inmediatamente. Si no puedes mantener la medida, negocia una exclusión o un ajuste de prima, pero no dejes un hueco sin documentar.
Escenario 3: disputa resuelta por tercer perito (diferencia de 130.000 euros)
Perfil: empresa de comercio electrónico, 80 empleados. Siniestro: brecha de datos, 45.000 clientes afectados. Póliza: 500.000 EUR de cobertura. Valoración del perito del asegurado: 210.000 EUR. Valoración perito aseguradora: 80.000 EUR. Valoración tercer perito: 175.000 EUR.
Los datos expuestos incluyen nombres, correos, direcciones y los últimos cuatro dígitos de tarjetas de crédito. El informe del asegurado cuantifica: 45.000 euros de notificación y monitorización de crédito, 80.000 de lucro cesante —tres semanas con el comercio electrónico inactivo—, 55.000 de restauración y hardening, y 30.000 de asesoría jurídica y defensa ante la AEPD.
El perito de la aseguradora valoro 80.000 euros, argumentando que la monitorización no era necesaria porque no se expusieron números completos de tarjeta, que el lucro cesante se limitaba a 5 días, y que el hardening no era consecuencia directa del siniestro.
Se activo la pericial contradictoria del artículo 38. El tercer perito acepto la monitorización de crédito (reducida a 6 meses), válido el lucro cesante de 3 semanas con ligera reducción, y acepto parcialmente los costes de hardening. Resultado: 175.000 euros.
Lección: la tasación contradictoria resuelve sin pleito, y lo hace sobre el material que cada parte haya sabido documentar. El tercer perito no reparte la diferencia por la mitad ni está obligado a quedarse entre las dos cifras: acepta, reduce o rechaza partida por partida. Por eso lo que decide el resultado no es el importe total que se reclame, sino cuántas de sus partidas resisten el examen por separado.
Escenario 4: intento de fraude al seguro detectado por la forensia
Perfil: empresa industrial, 60 empleados. Siniestro declarado: ransomware, reclamación de 320.000 EUR. Resultado: denegación total + acciones legales de la aseguradora.
Conviene incluirlo porque es el escenario en el que el peritaje trabaja para la aseguradora, y porque enseña qué rastros son difíciles de fabricar. El análisis forense encuentra inconsistencias que no encajan con un ataque externo:
- El ransomware se ejecuto desde una cuenta de administrador local, no desde un acceso externo.
- No había evidencia de movimiento lateral ni de acceso remoto previo.
- El horario de ejecución coincidio con el horario laboral de un empleado concreto.
- Los logs del firewall no mostraban conexiones entrantes sospechosas en las semanas previas.
- La empresa estaba en dificultades financieras documentadas.
- La poliza cyber se había contratado solo 3 meses antes del supuesto ataque.
La conclusión pericial en un escenario así no es que haya habido fraude —eso lo determina un juez—, sino algo más acotado y más difícil de rebatir: la evidencia es incompatible con el relato de un ataque externo. Esa formulación es la correcta en un informe, y es también la que aguanta un contrainterrogatorio.
Lección: los rastros técnicos son difíciles de fabricar de forma coherente. Los logs, los timestamps, los patrones de acceso cuentan una historia que no se puede fabricar fácilmente. Cualquier intento de manipular un siniestro será detectado por un peritaje riguroso. Simular o agravar un siniestro para cobrar la indemnización es estafa (art. 248 CP), castigada con prisión de seis meses a tres años; sube a uno a seis años por el art. 250.1.5.º cuando lo defraudado supera los 50.000 euros.
Escenario 5: reclamación transfronteriza España-Portugal
Perfil: empresa con sede en Madrid y operaciones logisticas en Lisboa, 120 empleados. Siniestro: ransomware que afecto servidores en ambos países. Póliza: 750.000 EUR (aseguradora española). Reclamación: 340.000 EUR. Indemnización: 295.000 EUR.
La complejidad de este caso radicaba en tres factores:
Primero, la legislación de protección de datos aplicable era diferente (AEPD en España, CNPD en Portugal, aunque ambas bajo el paraguas del RGPD). Los plazos de notificación, los formularios y los criterios de sanción difieren entre autoridades nacionales.
Segundo, los costes laborales y de restauración eran distintos en cada país. El lucro cesante en las operaciones portuguesas se calculaba con costes locales, no con costes españoles.
Tercero, la evidencia estaba distribuida en dos jurisdicciones con idiomas diferentes. Los logs de los servidores portugueses estaban en portugues y requerieron análisis específico.
El informe cubre ambas jurisdicciones con secciones separadas por país, una cuantificación económica diferenciada y un análisis de cumplimiento regulatorio paralelo. La clave está en demostrar que se trata de un único siniestro (un solo vector de entrada, un solo atacante, una sola campaña de ransomware) con impacto en dos países, para evitar que la aseguradora intentara tratar cada país como un siniestro separado con franquicias independientes.
La aseguradora acepto 295.000 euros tras una negociación de 8 semanas basada en el informe pericial. La reducción de 45.000 euros se debio a un sublimite de lucro cesante en las operaciones portuguesas.
Lección: en empresas con operaciones internacionales, el informe pericial debe cubrir todas las jurisdicciones afectadas y demostrar la unicidad del siniestro. La coordinacion y la coherencia del informe son fundamentales. Si la aseguradora consigue tratar cada jurisdicción como un siniestro separado, aplicara franquicias y sublimites independientes que pueden reducir significativamente la indemnización total. El informe pericial es la herramienta que impide esa fragmentación.
Cuánto cuesta el informe pericial y quién lo paga
La respuesta corta es: entre 1.500 y 5.000 euros en la mayoría de los casos, y frecuentemente lo cubre la propia poliza.
La respuesta larga requiere un desglose por complejidad:
| Complejidad | Alcance típico | Rango de precio | Plazo |
|---|---|---|---|
| Baja | Un equipo afectado, incidente contenido, logs disponibles | 1.500 - 2.500 EUR | 5-10 días |
| Media | Red parcialmente afectada, múltiples sistemas, recuperación de evidencia necesaria | 2.500 - 4.000 EUR | 10-20 días |
| Alta | Infraestructura completa comprometida, múltiples sedes, exfiltración confirmada, AEPD | 4.000 - 8.000 EUR | 15-30 días |
| Critica | Grupo empresarial, múltiples jurisdicciones, datos sensibles, procedimiento judicial paralelo | 8.000 - 15.000+ EUR | 30-60 días |
Los precios incluyen la adquisición forense, el análisis, la redacción del informe y las aclaraciones posteriores con la aseguradora. No incluyen la ratificación presencial en pericial contradictoria, que se presupuesta aparte (habitualmente entre 500 y 1.500 euros adicionales).
Análisis de retorno de inversión
Muchas empresas dudan en contratar un perito propio porque ven el coste como un gasto adicional en un momento ya de por si estresante. Por qué el peritaje se paga solo, sin necesidad de tablas de ROI. El ajuste de un siniestro cyber lo hace, por defecto, el perito de la aseguradora: quien valora el daño trabaja para quien tiene que pagarlo. Un informe independiente no «garantiza» una cifra mayor —eso no lo puede prometer nadie—, pero cambia una cosa concreta: obliga a discutir el daño sobre dos valoraciones técnicas en lugar de una.
Ahí es donde aparecen las diferencias: partidas no computadas (horas de respuesta, reconstrucción de sistemas, pérdida de facturación durante la parada), exclusiones aplicadas sin sustento técnico y, sobre todo, la prueba de que se cumplían las medidas declaradas en el cuestionario de contratación, que es el argumento habitual para denegar la cobertura.
Quién paga: la poliza o la empresa
Lo que muchas empresas no saben es que la mayoría de polizas cyber cubren los gastos de investigación forense. Es decir, el coste del informe pericial suele estar incluido en la cobertura. Pero hay un matiz importante: algunas polizas solo cubren al perito que la aseguradora designe, no al que tu elijas.
Conviene revisar la cláusula de «libre elección de profesionales» de la póliza antes de que ocurra el siniestro, que es cuando todavía se puede negociar. Si la poliza lo permite, contratar a tu propio perito y luego repercutir el coste a la aseguradora es la mejor estrategia.
Cuando revises tu poliza, busca específicamente estas cláusulas:
Gastos de investigación forense - Cubre el análisis técnico del incidente. Es la cláusula más directa para el informe pericial.
Gastos de gestión de crisis - Incluye consultores externos, comunicación de crisis, y a veces el peritaje. Más amplia pero con límites por partida.
Gastos de defensa jurídica - Si el siniestro deriva en procedimiento judicial o sancionador (AEPD), el peritaje puede encajar aquí.
Sublimite de investigación - Algunas polizas tienen un sublimite específico para gastos de investigación, separado de la cobertura principal. Verifica que ese sublimite sea suficiente para cubrir un peritaje completo.
En muchas polizas, el peritaje entra dentro de una de estas categorías, pero no siempre en la misma. Saber donde encaja antes del siniestro te ahorra semanas de discusión después.
Desglose detallado del coste del peritaje
Para que entiendas por que un peritaje de complejidad media cuesta entre 2.500 y 4.000 euros, este es el desglose típico de horas y tareas:
| Fase del peritaje | Horas típicas | Que incluye |
|---|---|---|
| Adquisición forense | 4-8 horas | Desplazamiento, imagen forense de discos y RAM, hash SHA-256, cadena de custodia |
| Recopilación de logs | 2-4 horas | Logs de firewall, Active Directory, servidor email, VPN, cloud, antivirus |
| Análisis forense | 8-16 horas | Timeline del ataque, causa raiz, movimiento lateral, exfiltración, IOCs |
| Cuantificación económica | 4-8 horas | Revisión de facturación, contratos, pedidos, nóminas, facturas proveedores |
| Redacción del informe | 8-12 horas | Informe estructurado de 30-50 páginas con anexos técnicos |
| Revisión y aclaraciones | 2-4 horas | Aclaraciones con aseguradora, revisión de contrainforme si lo hay |
| Total | 28-52 horas | El importe se cierra en presupuesto según el alcance |
El coste de un peritaje se presupuesta según el alcance del análisis, la urgencia y la complejidad; un encargo de emergencia suele llevar un suplemento. Los importes vigentes se cierran en presupuesto.
Lo que no se incluye en el presupuesto base pero puede ser necesario:
- Desplazamiento fuera de la provincia: se factura aparte (kilometraje + dietas).
- Ratificación en pericial contradictoria: 500-1.500 EUR adicionales por sesión.
- Ampliación del informe: si la aseguradora solicita análisis de sistemas adicionales no contemplados inicialmente.
- Testificacion judicial: si el caso llega a juicio, la ratificación en sala se presupuesta como partida separada.
Lo prudente es solicitar un presupuesto cerrado antes de empezar. Yo trabajo con presupuesto cerrado en la mayoría de mis encargos: el cliente sabe exactamente cuanto va a pagar antes de que empiece el peritaje, salvo que el alcance cambie significativamente durante la investigación. Esto es importante porque en un momento de crisis, lo último que necesita una empresa es incertidumbre sobre los costes del peritaje. Un presupuesto cerrado también facilita la justificación del gasto ante la aseguradora cuando se solicita el reembolso dentro de la cláusula de gastos de investigación forense.
Cronología típica de una reclamación con informe pericial
Para que tengas una expectativa realista de plazos, esta es la cronología que veo de forma habitual en los siniestros que perito:
| Fase | Plazo típico | Que ocurre |
|---|---|---|
| Detección del incidente | Día 0 | La empresa descubre el ataque. Preservación inmediata de evidencia |
| Notificación a la aseguradora | 24-72 horas | Notificación provisional con datos básicos del siniestro |
| Inicio del peritaje forense | Días 1-3 | Adquisición de imágenes forenses, recopilación de logs, entrevistas |
| Análisis y redacción | Días 3-20 | Análisis técnico, reconstrucción del timeline, cuantificacion |
| Entrega del informe | Días 15-30 | Informe completo con anexos técnicos y documentación de soporte |
| Evaluación aseguradora | Días 30-60 | La aseguradora revisa, solicita aclaraciones |
| Negociación | Días 45-75 | Intercambio de aclaraciones, posible ajuste de cuantias |
| Resolución | Días 60-120 | Pago de indemnización o inicio de pericial contradictoria |
El plazo total depende de la complejidad del siniestro, de la aseguradora y de cuántas rondas de requerimientos haya. Un informe completo desde el principio evita parte de esos requerimientos y, con ello, acorta la tramitación.
Lo que más acelera el proceso es tener el informe pericial listo antes de que la aseguradora termine su propia investigación. Cuando ambos informes llegan al gestor de siniestros a la vez, la resolución es mucho más rápida.
Notificación a la AEPD y coordinacion con la reclamación
Un apunte importante sobre la notificación a la AEPD en caso de brecha de datos personales: el RGPD exige notificación en 72 horas si hay riesgo para los derechos de los afectados. Esta notificación es independiente de la reclamación al seguro, pero el informe pericial puede (y debe) servir para ambas. Lo que incluyo en mis informes es una sección específica sobre el alcance de la brecha de datos que el cliente puede usar directamente para la notificación a la AEPD, ahorrando tiempo y costes duplicados.
Con la entrada en vigor de la NIS2 y su futura transposición al derecho español, las obligaciones de notificación se amplian significativamente. Las entidades esenciales e importantes tendrán que notificar al CSIRT de referencia en 24 horas (alerta temprana) y en 72 horas (notificación completa). El informe pericial que preparamos para la aseguradora se puede adaptar para cumplir con estos requisitos regulatorios simultáneamente.
Cómo elegir la poliza cyber adecuada: lo que un perito te diria
Antes de hablar de la revisión preventiva, quiero compartir lo que he aprendido viendo polizas cyber desde el lado de los siniestros. Las polizas se venden con folletos bonitos, pero lo que importa esta en la letra pequeña. Estos son los aspectos que yo revisaria antes de firmar:
Coberturas reales vs coberturas de marketing. Muchas polizas anuncian “cobertura integral cyber” pero cuando lees las condiciones particulares descubres sublimites que limitan drásticamente la cobertura efectiva. Una poliza de 500.000 euros que tiene sublimites de 50.000 para ransomware, 25.000 para ingeniería social y 30.000 para gastos forenses es, en la práctica, una poliza de 50.000 euros para la mayoría de siniestros reales.
Franquicias y periodos de espera. La franquicia es la cantidad que pagas de tu bolsillo antes de que la aseguradora empiece a cubrir. En polizas cyber, las franquicias oscilan entre 1.000 y 25.000 euros según el producto. Algunas polizas también tienen “periodos de espera” para el lucro cesante: las primeras 8, 12 o 24 horas de parada no se indemnizan. En un ataque de ransomware donde la parada total son 48 horas, un periodo de espera de 24 horas te reduce el lucro cesante a la mitad.
Exclusiones críticas que debes negociar. Las exclusiones más problemáticas que he visto en polizas españolas son:
- Exclusión de ingeniería social (o sublimite irrisorio).
- Exclusión de “actos de guerra cibernetica” con definición ambigua.
- Exclusión de incidentes causados por proveedores externos (supply chain).
- Exclusión de ransomware si se paga el rescate sin autorización previa.
- Exclusión de incidentes que afecten a sistemas no declarados en el cuestionario.
Cada una de estas exclusiones puede dejar sin cobertura un siniestro real y frecuente. Si no puedes eliminarlas, al menos asegurate de entender exactamente que significan y ajusta tus medidas de seguridad para minimizar el riesgo de que apliquen.
Cláusula de libre elección de perito. Ya lo he mencionado, pero insisto: la cláusula que te permite elegir a tu propio perito forense (y que la poliza cubra el coste) es una de las más importantes del contrato. Si no la tiene, negociala. Si no la consigues, al menos sabes que tendras que pagar de tu bolsillo al perito del asegurado si quieres maximizar tu indemnización.
Revisión preventiva de la poliza cyber
Si tu empresa es una PYME y nunca has tenido un siniestro cyber, te recomiendo una revisión preventiva de tu poliza con un perito informático. Una sesión de dos o tres horas basta para revisar las coberturas, identificar exclusiones problemáticas, contrastar que se cumplen las condiciones de seguridad declaradas en el cuestionario de suscripción y dejar preparado un protocolo de actuación para las primeras horas de un siniestro.
Esa revisión preventiva se presupuesta según el alcance, y es una fracción de lo que cuesta un peritaje de emergencia — puede ser la diferencia entre cobrar la indemnización o discutirla.
Lo que reviso en la auditoría preventiva:
Cuestionario de suscripción vs realidad - Verifico que lo que declaraste a la aseguradora coincide con lo que realmente tienes implementado. Si hay discrepancias, las documentamos y recomendamos corregirlas antes de que ocurra un siniestro.
Coberturas y sublimites - Analizo si las coberturas contratadas son adecuadas para tu perfil de riesgo. Muchas PYMEs tienen polizas infradimensionadas porque contrataron la más barata sin evaluar su exposición real.
Exclusiones críticas - Identifico las exclusiones que más riesgo te suponen y recomiendo medidas para evitar que apliquen o negociar su eliminación en la renovación.
Protocolo de primeras horas - Documento un procedimiento claro de que hacer cuando detectes un incidente: a quien llamar, en que orden, que preservar, que no tocar. Este protocolo, impreso y pegado en la pared de la oficina de IT, vale más que cualquier herramienta de ciberseguridad.
Contactos de emergencia - Preparo una lista de contactos: número de siniestros de la aseguradora, perito forense (mi número), abogado especialista, INCIBE (017), Guardia Civil (Departamento Contra el Cibercrimen, antes GDT). Cuando llega la crisis, no es momento de buscar teléfonos.
Preguntas frecuentes
Estas son las 10 preguntas que más recibo de empresas, abogados y corredores de seguros sobre el informe pericial en siniestros cyber. Las respuestas están basadas en mi experiencia directa con decenas de peritajes, no en teoria.
¿Mi poliza cyber ya incluye servicio de respuesta a incidentes. Necesito además un informe pericial independiente?
El servicio de respuesta a incidentes que ofrece la aseguradora se centra en contener el ataque y restaurar operaciones. No sustituye al informe pericial, que tiene como objetivo documentar el siniestro para la reclamación. Son complementarios: el equipo de respuesta apaga el fuego, el informe pericial documenta los daños para la indemnización.
Además, el informe del equipo de la aseguradora no necesariamente defendera tus intereses en la cuantificacion económica. No existe una estadística pública de cuánto se separa la indemnización final de la primera oferta, y quien publique un porcentaje concreto lo está estimando. Lo que sí puede afirmarse es cuál es el mecanismo: la primera oferta se calcula sobre las partidas que el perito de la aseguradora considera imputables al siniestro, y cada partida que el asegurado no haya documentado no entra en esa cuenta.
¿Cuánto tiempo tengo para presentar el informe pericial tras el siniestro?
Depende de la póliza: el plazo para presentar la documentación completa del siniestro lo fija cada condicionado, así que hay que mirar el propio. Lo crítico es la notificación inicial (24-72 horas) y la preservación inmediata de la evidencia. Y conviene tener presente el plazo largo, que casi nadie mira a tiempo: las acciones derivadas del contrato de seguro prescriben a los dos años en los seguros de daños, que es la naturaleza de una póliza cyber (art. 23 de la Ley de Contrato de Seguro). El informe pericial puede completarse después, pero la evidencia debe asegurarse desde el primer momento.
Lo que no puedes hacer es esperar 3 meses para llamar a un perito: para entonces, los logs habrán rotado, los empleados habrán olvidado detalles críticos y la cadena de custodia será cuestionable. Contactar con un perito informático forense en las primeras horas es la mejor inversión que puedes hacer.
¿La aseguradora puede rechazar mi informe pericial?
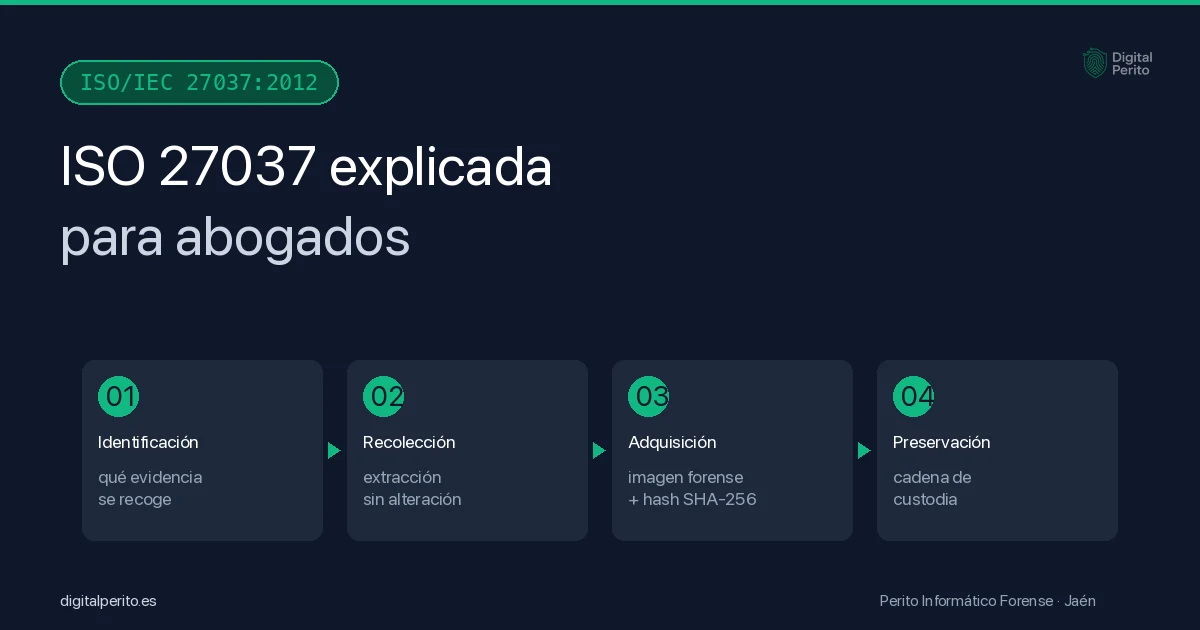
Si, si el informe no cumple estándares metodológicos o si la cadena de custodia esta comprometida. Las aseguradoras suelen aceptar informes que sigan la ISO 27037 y que incluyan hashes de verificación de las imágenes forenses.
Lo que no aceptan son informes que carezcan de causa raiz técnica, que no cuantifiquen económicamente el daño o que presenten contradicciones con los logs del sistema. Un informe pericial bien estructurado rara vez es rechazado; lo habitual es que genere preguntas de aclaracion que se resuelven en días.
Si la discrepancia es sobre el importe de la indemnización, cabe la pericial contradictoria del artículo 38 LCS, en la que un tercer perito emite un dictamen (no actúa como árbitro en sentido jurídico, matiz que conviene no confundir). Si lo que se discute es la cobertura —si el siniestro entra o no en la póliza—, ese mecanismo no aplica y la vía es la judicial.
¿Qué pasa si la aseguradora dice que el siniestro no esta cubierto por la poliza?
Es más frecuente de lo que debería. Las polizas cyber tienen exclusiones específicas (actos de guerra, negligencia grave, incumplimiento de medidas de seguridad exigidas) y a veces la aseguradora interpreta una exclusión de forma extensiva.
En estos casos, el informe pericial es tu mejor herramienta para demostrar que el siniestro si encaja en las coberturas contratadas. Es habitual que la aseguradora alegue «falta de medidas de seguridad adecuadas» de forma genérica. La respuesta técnica no es discutir si las medidas eran buenas en abstracto, sino acreditar cuáles se declararon en el cuestionario de suscripción y cuáles estaban efectivamente operativas el día del siniestro: la póliza se contrató sobre esas y no sobre otras.
La carga de la prueba para aplicar una exclusión recae en la aseguradora, no en el asegurado. Pero sin informe pericial que contradiga su posición, es muy difícil ganar esa discusión.
¿Puedo contratar el informe pericial después de que la aseguradora haya emitido su resolución?
Si, y de hecho es un escenario habitual. Muchas empresas me contactan después de recibir una oferta de indemnización que consideran insuficiente o tras una denegación de cobertura.
El peritaje sigue siendo posible siempre que se haya preservado la evidencia digital. El problema es que si no se hizo imagen forense en su momento, las posibilidades de un informe completo se reducen significativamente. Por eso siempre insisto: aunque no contrates a tu propio perito inmediatamente, asegurate al menos de preservar toda la evidencia digital desde el primer día.
¿Qué relación tiene el informe pericial para la aseguradora con la denuncia penal?
Son documentos independientes pero compatibles. El informe para la aseguradora se centra en la cobertura y la cuantificacion económica; la denuncia penal requiere un informe orientado a la identificación del autor y la tipificación del delito.
En muchos casos, preparo un único informe base y dos versiones derivadas: una para la aseguradora y otra para el juzgado. Esto ahorra costes al cliente y garantiza coherencia entre ambos documentos. Es importante que no haya contradicciones entre lo que presentas a la aseguradora y lo que presentas al juzgado.
¿Las aseguradoras aceptan informes periciales en formato digital?
En la práctica, las aseguradoras aceptan el informe en formato digital (PDF firmado electrónicamente), y es buena práctica firmarlo con certificado reconocido y referenciar los anexos con su hash SHA-256. Conviene no elevarlo a requisito universal del mercado: el Reglamento eIDAS da a la firma cualificada un efecto reforzado, pero prohíbe negar efecto jurídico a una firma solo porque no sea cualificada. Que una aseguradora concreta exija firma cualificada es cuestión de su condicionado, no una regla general.
No exigen papel, pero si exigen que el informe sea fácilmente verificable y que la cadena de custodia digital sea trazable. Yo firmo todos mis informes con certificado digital cualificado de la FNMT y entrego los anexos en un repositorio cifrado con acceso controlado. La aseguradora recibe credenciales de acceso únicas para descargar los anexos, lo que añade una capa de trazabilidad sobre quien accedio a la evidencia y cuando.
¿Cuánto tarda la aseguradora en resolver después de recibir el informe?
Depende de la aseguradora y de la complejidad del expediente. Los retrasos suelen venir de los requerimientos de información adicional, no de la evaluación en sí, que es una razón más para entregar un informe completo desde el principio. Un buen informe minimiza las rondas de aclaracion porque anticipa las preguntas que el perito de la aseguradora va a hacer.
¿Puedo reclamar judicialmente si no estoy de acuerdo con la resolución?
Si, pero antes de ir a la via judicial tienes el mecanismo de la pericial contradictoria (artículo 38 LCS) que es más rápido y barato. Si la pericial contradictoria no resuelve la disputa, puedes acudir a la via judicial ordinaria.
El plazo de prescripción para los seguros de daños es de dos años (artículo 23 LCS). Conviene no fijar de memoria el inicio del cómputo: la norma establece el plazo, pero no dice que arranque «desde la resolución de la aseguradora»; el dies a quo depende de las reglas generales y de la jurisprudencia, y lo prudente es no apurarlo y consultarlo con el abogado. En la via judicial, el informe pericial del asegurado es la pieza central de la demanda.
¿La NIS2 obliga a tener ciberseguro?
No directamente. La NIS2 (Directiva (UE) 2022/2555) impone obligaciones de ciberseguridad y notificación de incidentes, pero no obliga a contratar una poliza cyber.
Sin embargo, en la práctica, muchas empresas están contratando ciberseguros como medida complementaria para cumplir con la obligación de “gestión de riesgos” que impone la NIS2. Las sanciones de la NIS2 tienen dos niveles: para las entidades esenciales, hasta 10 millones de euros o el 2 % de la facturación mundial, la cifra que sea mayor; para las importantes, hasta 7 millones o el 1,4 %. Que el ciberseguro sea «de facto una necesidad» es una valoración, no algo que la Directiva imponga.
Las aseguradoras evalúan las medidas de seguridad en el cuestionario de suscripción, y las obligaciones de gestión de riesgos que impone la NIS2 encajan con ese tipo de exigencias. Que alguna esté empezando a exigir el cumplimiento de la NIS2 como condición de suscripción es una tendencia plausible, pero sin cuestionario, cláusula ni aseguradora concreta que lo documente no se afirma como hecho; y conviene recordar que España aún no ha completado la transposición de la Directiva.
Preguntas relacionadas
Que es un perito informático judicial y cuando lo necesitas - Guía completa sobre el perito informático forense: funciones, cualificaciones, cuando contratarlo y como trabaja en procedimientos judiciales.
Informes periciales informáticos: estructura, validez y proceso - Detalle de los servicios de informe pericial: que incluye, metodología, plazos y precios según complejidad del caso.
Análisis forense digital: preservación de evidencia y cadena de custodia - Como funciona el análisis forense de sistemas, redes y dispositivos. Herramientas, estándares ISO 27037 y preservación de evidencia.
Ransomware forensics: como recuperar evidencias después de un ataque - Guía técnica para la recuperación de evidencia forense tras un ataque de ransomware. Timeline, herramientas y errores a evitar.
NIS2 España: obligaciones de ciberseguridad para empresas - Que exige la NIS2 a las empresas españolas, plazos de transposición, sanciones y como afecta a tu poliza cyber.
8 razones por las que las PYMEs necesitan un perito informático - Escenarios reales donde un perito informático marca la diferencia para pequeñas y medianas empresas.
Referencias y fuentes
Normativa (texto consolidado, enlace al artículo concreto):
- Ley 50/1980, de Contrato de Seguro — art. 10 (deber de declaración del riesgo y cuestionario), art. 23 (prescripción), art. 38 (tasación pericial contradictoria) y art. 39 (honorarios de los peritos)
- Ley 20/2015, de ordenación, supervisión y solvencia de las entidades aseguradoras — su anexo fija los ramos, y no contempla un ramo «ciber»
- Código Penal — art. 197 (descubrimiento y revelación de secretos), art. 248 (estafa) y art. 250 (tipos agravados)
- Reglamento General de Protección de Datos (UE) 2016/679 — arts. 33 y 34, notificación de brechas
- Directiva (UE) 2022/2555 (NIS2) y Ley 8/2011 de protección de infraestructuras críticas
- ISO/IEC 27037:2012 — directrices para la identificación, recopilación, adquisición y preservación de evidencia digital
- AEPD — Guía para la gestión y notificación de brechas de datos personales
Datos citados en el artículo:
- INCIBE — Balance de ciberseguridad 2025 — los 122.223 incidentes gestionados en España
- IBM — Cost of a Data Breach 2026 — el coste medio global de 4,99 millones de dólares. La edición es la de 2026, no la de 2025, y el estudio no cubre España
- Veeam — Ransomware Trends 2025, de donde procede el dato de recuperación parcial de datos
- Thales — informe de amenazas 2025, de donde procede el puesto de España en el ranking de ransomware
Sobre el autor: Jonathan Izquierdo es perito informático forense y elabora informes periciales de siniestros cyber con preservación de evidencia conforme a ISO 27037, ejerciendo al amparo del art. 335.1 de la Ley de Enjuiciamiento Civil.
¿Necesitas un informe pericial para tu póliza cyber?
Como perito informático forense, preparo informes periciales que cumplen los requisitos de las principales aseguradoras españolas. Preservación de evidencia, cronología forense, cuantificación económica y ratificación en pericial contradictoria si es necesario. Revisión preventiva de póliza disponible desde 300 euros.
Ver el alcance: Ver servicios de informes periciales.